Data Governance thực chiến: Cách bảo vệ quyền riêng tư dữ liệu khi kết nối mô hình LLM
Bối cảnh và thách thức: Khi LLM trở thành “lỗ hổng” dữ liệu
Sự bùng nổ của mô hình ngôn ngữ lớn (LLM) đang thay đổi cách doanh nghiệp khai thác dữ liệu, nhưng cũng tạo ra lỗ hổng quyền riêng tư chưa từng có. Theo Gartner, đến năm 2026, hơn 80% doanh nghiệp sẽ sử dụng API LLM hoặc ứng dụng AI tạo sinh, nhưng chỉ 30% có chính sách quản trị dữ liệu đầy đủ. Tại Việt Nam, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân càng siết chặt yêu cầu tuân thủ, buộc các CIO phải cân nhắc kỹ giữa đổi mới và rủi ro pháp lý. Việc gửi dữ liệu khách hàng, hợp đồng, mã nguồn lên mô hình công cộng có thể dẫn đến rò rỉ thông tin nhạy cảm, mất lợi thế cạnh tranh hoặc bị phạt nặng.
Thực tế, nhiều doanh nghiệp vẫn đang sử dụng LLM theo cách “chắp vá”: nhân viên tự do dán dữ liệu vào ChatGPT, Gemini mà không có kiểm soát. Điều này tạo ra lỗ hổng shadow AI – một trong những rủi ro hàng đầu trong báo cáo của IBM năm 2024 với chi phí trung bình của một vụ rò rỉ dữ liệu lên tới 4,88 triệu USD. Do đó, Data Governance không còn là nhiệm vụ của riêng bộ phận IT mà trở thành ưu tiên chiến lược của ban điều hành, đòi hỏi sự kết hợp giữa công nghệ, quy trình và con người.
Rủi ro từ shadow AI và dữ liệu nhạy cảm
Shadow AI xảy ra khi nhân viên sử dụng các công cụ AI không được phê duyệt để xử lý công việc, vô tình đưa dữ liệu nội bộ lên môi trường không kiểm soát. Một nghiên cứu của Microsoft và LinkedIn năm 2024 cho thấy 78% nhân viên sử dụng AI cá nhân tại nơi làm việc, trong khi chỉ 26% tổ chức có chính sách rõ ràng. Hậu quả là dữ liệu khách hàng, chiến lược kinh doanh, thậm chí mã nguồn có thể bị rò rỉ hoặc bị mô hình ghi nhớ và tái sử dụng cho đối thủ. Để giảm thiểu, doanh nghiệp cần phân loại dữ liệu theo mức độ nhạy cảm, từ đó áp dụng chính sách “cấm gửi” đối với dữ liệu PII, tài chính, sở hữu trí tuệ.
Bên cạnh đó, các mô hình LLM công cộng thường lưu trữ dữ liệu đầu vào để cải thiện dịch vụ, tạo ra rủi ro về thời gian lưu trữ và chia sẻ với bên thứ ba. Ngay cả khi nhà cung cấp cam kết không huấn luyện trên dữ liệu người dùng, vẫn tồn tại khả năng rò rỉ qua lỗ hổng bảo mật hoặc tấn công prompt injection. Do đó, nguyên tắc “zero trust” cần được áp dụng triệt để: không tin tưởng bất kỳ mô hình nào, kể cả khi đã ký hợp đồng.
Yêu cầu tuân thủ tại Việt Nam và quốc tế
Nghị định 13/2023/NĐ-CP yêu cầu tổ chức thu thập, xử lý dữ liệu cá nhân phải có sự đồng ý rõ ràng, thông báo mục đích và bảo đảm an toàn thông tin. Khi tích hợp LLM, doanh nghiệp cần chứng minh dữ liệu được ẩn danh hóa hoặc mã hóa trước khi gửi ra nước ngoài, đồng thời lưu trữ nhật ký xử lý để phục vụ kiểm tra. Ở cấp độ quốc tế, GDPR yêu cầu bảo vệ dữ liệu công dân EU, còn ISO 27001 cung cấp khung quản lý an ninh thông tin toàn diện. Việc tuân thủ không chỉ giúp tránh án phạt mà còn tạo lợi thế cạnh tranh khi đấu thầu, thu hút khách hàng FDI.
Thực tế, nhiều doanh nghiệp Việt Nam gặp khó khăn trong việc xác định dữ liệu nào được phép gửi lên LLM do thiếu chính sách phân loại. Uptech khuyến nghị xây dựng ma trận phân loại dữ liệu (Public, Internal, Confidential, Restricted) và ánh xạ với từng mô hình, từ đó có quy trình phê duyệt tự động. Điều này giúp giảm 70% thời gian kiểm tra thủ công và đảm bảo tuân thủ ngay từ thiết kế.
Kiến trúc Data Governance cho tích hợp LLM
Một kiến trúc Data Governance hiệu quả cần được xây dựng theo mô hình phân tán, cho phép dữ liệu lưu trú tại chỗ nhưng vẫn có thể truy xuất an toàn cho LLM. Thay vì gửi toàn bộ dữ liệu thô lên mô hình, doanh nghiệp nên triển khai lớp trung gian (data proxy) thực hiện ẩn danh hóa, mã hóa và kiểm soát truy cập. Kiến trúc này bao gồm: (1) Data Catalog để quản lý metadata và phân loại; (2) Policy Engine để thực thi chính sách; (3) Anonymization Service để xử lý PII; (4) Audit Logging để ghi nhật ký. Uptech đã triển khai thành công cho nhiều doanh nghiệp tài chính, bán lẻ với kiến trúc mở, tích hợp ERP/CRM nội bộ và tuân thủ ISO 27001.
Điểm cốt lõi là nguyên tắc “data minimization”: chỉ gửi những trường dữ liệu thực sự cần thiết cho LLM, thay vì toàn bộ bản ghi. Ví dụ, thay vì gửi toàn bộ hồ sơ khách hàng, chỉ gửi các trường đã ẩn danh như độ tuổi, khu vực, lịch sử giao dịch tổng hợp. Điều này vừa giảm rủi ro vừa tiết kiệm chi phí token. Theo McKinsey, việc áp dụng data minimization có thể giảm 40% chi phí vận hành LLM và 60% rủi ro rò rỉ dữ liệu.
Phân loại dữ liệu và chính sách thực thi
Phân loại dữ liệu là bước đầu tiên và quan trọng nhất trong Data Governance. Doanh nghiệp cần xác định bốn mức độ: Public (công khai), Internal (nội bộ), Confidential (bảo mật) và Restricted (hạn chế tối đa). Mỗi mức độ sẽ có chính sách tương ứng về nơi lưu trữ, người truy cập và khả năng gửi lên LLM. Ví dụ, dữ liệu Public có thể gửi lên mô hình công cộng; dữ liệu Internal chỉ được gửi qua API riêng tư có cam kết không lưu trữ; dữ liệu Confidential và Restricted phải được ẩn danh hóa hoặc xử lý tại chỗ bằng mô hình on-premise.
Để thực thi chính sách, doanh nghiệp nên sử dụng Policy Engine như Open Policy Agent (OPA) hoặc Apache Ranger, tích hợp với Data Catalog để tự động gắn nhãn và kiểm soát luồng dữ liệu. Uptech đã giúp một ngân hàng số tại TP.HCM triển khai hệ thống này, giảm thời gian phê duyệt dữ liệu từ 2 ngày xuống còn 15 phút, đồng thời ngăn chặn 100% trường hợp gửi dữ liệu Restricted ra ngoài. Chính sách cũng cần được cập nhật tự động khi có quy định mới, thông qua tích hợp với các nền tảng quản lý tuân thủ.
Ẩn danh hóa và mã hóa trước khi gửi LLM
Ẩn danh hóa là kỹ thuật thay thế thông tin nhận dạng cá nhân (PII) bằng dữ liệu giả hoặc mã hóa, đảm bảo LLM không thể truy ngược lại danh tính. Các phương pháp phổ biến gồm: pseudonymization (thay tên bằng ID), generalization (thay ngày sinh chính xác bằng khoảng tuổi), và differential privacy (thêm nhiễu thống kê). Doanh nghiệp có thể sử dụng các thư viện mã nguồn mở như Presidio (Microsoft) hoặc dịch vụ ẩn danh hóa tự động của Uptech, tích hợp sẵn vào pipeline dữ liệu.
Mã hóa dữ liệu trước khi gửi lên LLM cũng là lớp bảo vệ quan trọng, nhưng cần lưu ý rằng LLM không thể xử lý dữ liệu mã hóa nếu không có khóa giải mã. Do đó, giải pháp thực tế là mã hóa đầu cuối (end-to-end encryption) với khóa do doanh nghiệp quản lý, chỉ giải mã tại thời điểm xử lý trong môi trường tin cậy (trusted execution environment). Uptech đã triển khai mô hình này cho một tập đoàn bán lẻ, cho phép nhân viên sử dụng LLM để phân tích phản hồi khách hàng mà không lộ thông tin cá nhân, đạt chứng nhận ISO 27001 sau 6 tháng.
Tích hợp an toàn với ERP/CRM nội bộ
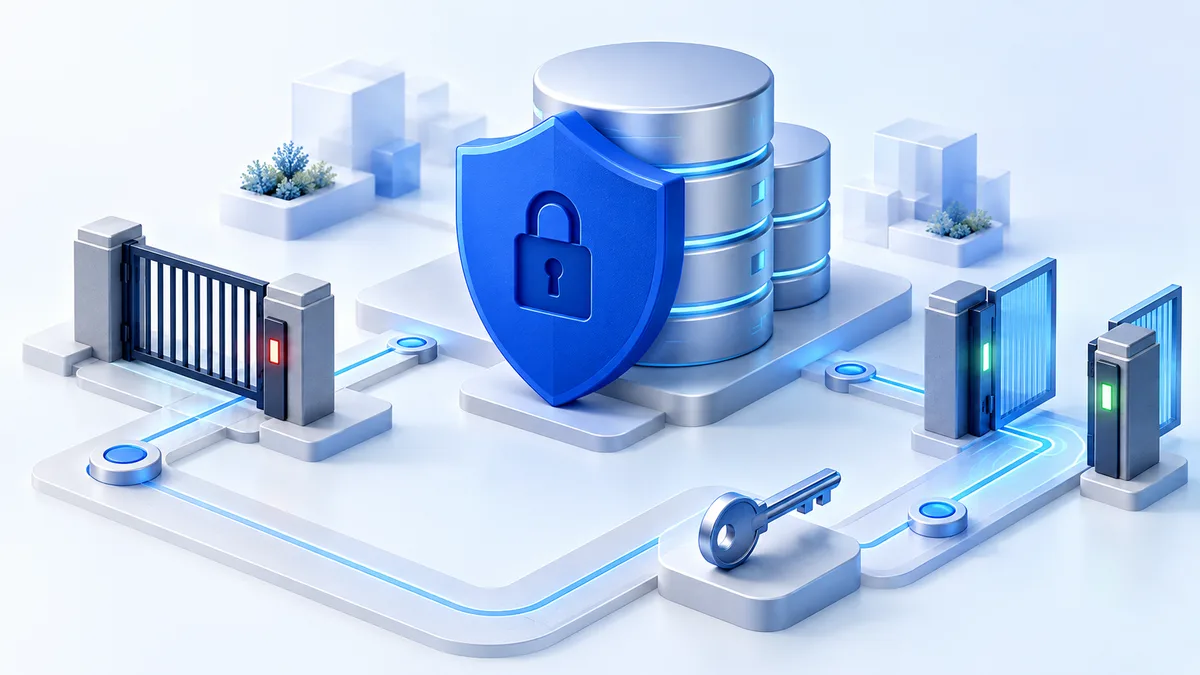
ERP và CRM là nơi lưu trữ dữ liệu nhạy cảm nhất của doanh nghiệp, bao gồm thông tin khách hàng, hợp đồng, tài chính. Khi kết nối các hệ thống này với LLM, cần có lớp API gateway kiểm soát chặt chẽ, chỉ cho phép truy vấn có xác thực và phân quyền. Uptech khuyến nghị sử dụng kiến trúc zero-trust: mọi yêu cầu từ LLM phải được xác thực qua OAuth 2.0, kiểm tra quyền theo vai trò (RBAC) và ghi nhật ký đầy đủ. Đồng thời, dữ liệu trả về cần được lọc bỏ các trường nhạy cảm trước khi hiển thị cho người dùng.
Một giải pháp hiệu quả là xây dựng lớp “semantic layer” trừu tượng hóa dữ liệu, cho phép LLM truy vấn qua các API an toàn thay vì truy cập trực tiếp vào cơ sở dữ liệu. Lớp này có thể được triển khai bằng GraphQL hoặc RESTful API với các endpoint được thiết kế riêng cho từng tác vụ. Uptech đã tích hợp thành công cho một doanh nghiệp sản xuất với SAP ERP và Salesforce CRM, giúp giảm 80% thời gian truy vấn dữ liệu và đảm bảo không có dữ liệu thô nào bị gửi ra ngoài.
API Gateway và xác thực đa lớp
API Gateway đóng vai trò là điểm kiểm soát duy nhất cho mọi tương tác giữa LLM và hệ thống nội bộ. Nó thực hiện các chức năng: xác thực người dùng, phân quyền, giới hạn tần suất (rate limiting), phát hiện bất thường và ghi log. Doanh nghiệp nên triển khai gateway như Kong, Apigee hoặc AWS API Gateway, kết hợp với giải pháp quản lý danh tính như Okta hoặc Azure AD. Uptech đã xây dựng một gateway tùy chỉnh cho khách hàng tài chính, tích hợp với hệ thống SIEM để cảnh báo real-time khi có truy cập bất thường.
Xác thực đa lớp bao gồm: xác thực người dùng (MFA), xác thực ứng dụng (client certificate), và xác thực dữ liệu (digital signature). Mỗi yêu cầu từ LLM cần kèm theo token JWT chứa thông tin vai trò và phạm vi truy cập. Gateway sẽ kiểm tra token với Policy Engine trước khi cho phép truy vấn. Điều này đảm bảo ngay cả khi LLM bị tấn công, kẻ tấn công cũng không thể truy cập dữ liệu ngoài phạm vi cho phép.
Nhật ký và giám sát liên tục
Nhật ký (audit log) là yêu cầu bắt buộc để tuân thủ ISO 27001 và Nghị định 13/2023. Doanh nghiệp cần ghi lại mọi tương tác với LLM: ai gửi, gửi dữ liệu gì, thời gian, kết quả và mục đích. Log cần được lưu trữ tập trung, bảo vệ toàn vẹn và có thể truy xuất khi cần. Uptech khuyến nghị sử dụng ELK Stack hoặc Splunk, kết hợp với SIEM để phát hiện các mẫu truy cập bất thường như gửi dữ liệu nhạy cảm vào ban đêm hoặc từ IP lạ.
Giám sát liên tục không chỉ dừng ở log mà còn bao gồm giám sát hiệu năng và chi phí. Doanh nghiệp nên thiết lập dashboard theo dõi số lượng token tiêu thụ, chi phí theo phòng ban, và tỷ lệ yêu cầu bị từ chối do vi phạm chính sách. Uptech đã giúp một khách hàng giảm 35% chi phí LLM nhờ phát hiện các truy vấn trùng lặp và tối ưu prompt. Đồng thời, hệ thống giám sát giúp phát hiện sớm các cuộc tấn công prompt injection, bảo vệ dữ liệu trước khi bị rò rỉ.
Triển khai thực tế: Lộ trình và bài học từ Uptech
Triển khai Data Governance cho LLM không thể hoàn thành trong một sớm một chiều mà cần lộ trình bài bản. Uptech đề xuất lộ trình 4 giai đoạn: (1) Đánh giá hiện trạng và phân loại dữ liệu; (2) Xây dựng chính sách và kiến trúc; (3) Triển khai thí điểm (pilot) với một phòng ban; (4) Mở rộng toàn doanh nghiệp và giám sát liên tục. Mỗi giai đoạn cần có KPI rõ ràng và sự tham gia của cả IT, pháp chế và kinh doanh. Thời gian trung bình để hoàn thành giai đoạn 1-2 là 6-8 tuần, giai đoạn 3 là 4 tuần, giai đoạn 4 là 8-12 tuần.
Bài học từ các dự án Uptech đã thực hiện: doanh nghiệp thường đánh giá thấp tầm quan trọng của việc đào tạo nhân viên. Theo báo cáo của Gartner, 70% sự cố rò rỉ dữ liệu bắt nguồn từ yếu tố con người. Do đó, chương trình đào tạo về nhận thức bảo mật và hướng dẫn sử dụng LLM an toàn là yếu tố then chốt. Uptech cung cấp gói đào tạo kết hợp với công cụ giám sát, giúp giảm 90% sự cố do vô tình trong 3 tháng đầu.
Case study: Ngân hàng số bảo vệ dữ liệu khách hàng
Một ngân hàng số tại TP.HCM muốn sử dụng LLM để phân tích phản hồi khách hàng và tự động soạn thư trả lời, nhưng lo ngại rò rỉ thông tin cá nhân. Uptech đã triển khai giải pháp ẩn danh hóa dữ liệu trước khi gửi lên LLM, kết hợp với API gateway kiểm soát truy cập và nhật ký tập trung. Sau 3 tháng, ngân hàng giảm 60% thời gian xử lý khiếu nại, tiết kiệm 25% chi phí vận hành, và không có sự cố rò rỉ nào. Giải pháp đáp ứng đầy đủ Nghị định 13/2023 và được kiểm toán độc lập xác nhận.
Điểm mấu chốt là ngân hàng đã xây dựng được văn hóa dữ liệu: mọi nhân viên hiểu rõ dữ liệu nào được phép gửi, quy trình phê duyệt ra sao. Uptech đã hỗ trợ thành lập ủy ban quản trị dữ liệu (Data Governance Committee) với sự tham gia của CISO, DPO và trưởng các phòng ban. Ủy ban họp hàng tháng để xem xét các sự cố, cập nhật chính sách và đánh giá rủi ro mới. Mô hình này đã được nhân rộng cho nhiều khách hàng khác của Uptech.
Case study: Tập đoàn bán lẻ tối ưu chi phí LLM
Một tập đoàn bán lẻ với 200 cửa hàng cần phân tích dữ liệu bán hàng và dự báo nhu cầu bằng LLM, nhưng chi phí token tăng vọt. Uptech đã triển khai kiến trúc data minimization, chỉ gửi dữ liệu tổng hợp thay vì chi tiết, đồng thời sử dụng mô hình nhỏ (small language model) cho các tác vụ đơn giản. Kết quả: chi phí LLM giảm 45%, tốc độ xử lý nhanh gấp 3 lần, và dữ liệu khách hàng được bảo vệ tối đa. Giải pháp cũng giúp tập đoàn tuân thủ ISO 27001 và sẵn sàng cho các đợt kiểm toán.
Bài học là không phải lúc nào cũng cần dùng mô hình lớn nhất. Với các tác vụ như phân loại phản hồi, trích xuất thông tin, mô hình nhỏ gọn (7B-13B tham số) có thể đạt độ chính xác tương đương với chi phí thấp hơn nhiều. Uptech đã xây dựng bộ công cụ đánh giá và lựa chọn mô hình phù hợp, giúp doanh nghiệp cân bằng giữa hiệu năng và chi phí. Đồng thời, việc ẩn danh hóa dữ liệu trước khi gửi giúp giảm rủi ro pháp lý đáng kể.
Bài toán chi phí và rủi ro: Đầu tư thông minh
Data Governance cho LLM đòi hỏi đầu tư ban đầu nhưng mang lại lợi ích lâu dài. Theo tính toán của Uptech, chi phí triển khai giải pháp toàn diện dao động từ 15.000 đến 50.000 USD tùy quy mô, bao gồm công cụ, tư vấn và đào tạo. Trong khi đó, chi phí trung bình của một vụ rò rỉ dữ liệu tại Việt Nam ước tính 2-3 triệu USD (theo IBM), chưa kể thiệt hại uy tín và mất khách hàng. Do đó, đầu tư vào Data Governance là khoản đầu tư sinh lời, giúp giảm thiểu rủi ro và tạo nền tảng cho tăng trưởng bền vững.
Ngoài ra, việc tối ưu chi phí LLM thông qua data minimization và lựa chọn mô hình phù hợp có thể tiết kiệm 30-50% chi phí vận hành hàng năm. Uptech cung cấp dịch vụ đánh giá và tối ưu chi phí AI, giúp doanh nghiệp xác định điểm cân bằng giữa hiệu năng và ngân sách. Chúng tôi cũng hỗ trợ mua license AI chính hãng với hóa đơn VAT, hợp đồng đầy đủ, giúp doanh nghiệp quản lý chi phí minh bạch.
Phân tích chi phí theo mô hình triển khai
Doanh nghiệp có ba lựa chọn chính: (1) Sử dụng API công cộng (chi phí thấp, rủi ro cao); (2) API riêng tư có cam kết bảo mật (chi phí trung bình, rủi ro trung bình); (3) Mô hình on-premise (chi phí cao, rủi ro thấp). Uptech khuyến nghị mô hình kết hợp: dùng API công cộng cho dữ liệu Public, API riêng tư cho Internal, và on-premise cho Confidential/Restricted. Cách này tối ưu chi phí mà vẫn đảm bảo an toàn. Chi phí on-premise bao gồm phần cứng (GPU) và vận hành, nhưng có thể giảm nếu sử dụng mô hình mã nguồn mở như Llama, Mistral.
Để hỗ trợ quyết định, Uptech cung cấp bảng so sánh chi tiết và tư vấn miễn phí. Chúng tôi đã giúp nhiều doanh nghiệp tiết kiệm 40% chi phí bằng cách chuyển các tác vụ đơn giản sang mô hình nhỏ, chỉ dùng mô hình lớn cho tác vụ phức tạp. Đồng thời, việc giám sát chi phí theo phòng ban giúp ngăn chặn lãng phí và tối ưu ngân sách.
Quản lý rủi ro và tuân thủ
Quản lý rủi ro trong tích hợp LLM cần được thực hiện theo khung NIST AI RMF hoặc ISO 31000. Doanh nghiệp cần xác định các rủi ro chính: rò rỉ dữ liệu, tấn công prompt injection, đầu ra sai lệch, và vi phạm tuân thủ. Mỗi rủi ro cần có biện pháp kiểm soát tương ứng, từ kỹ thuật (ẩn danh hóa, mã hóa) đến quy trình (phê duyệt, đào tạo) và công nghệ (giám sát, cảnh báo). Uptech đã xây dựng bộ công cụ đánh giá rủi ro AI, giúp doanh nghiệp tự đánh giá và cải thiện liên tục.
Tuân thủ không chỉ là đối phó với cơ quan quản lý mà còn là lợi thế cạnh tranh. Các doanh nghiệp có chứng nhận ISO 27001 và chính sách bảo vệ dữ liệu rõ ràng thường được khách hàng FDI ưu tiên lựa chọn. Uptech hỗ trợ doanh nghiệp xây dựng hồ sơ tuân thủ, từ chính sách, quy trình đến bằng chứng kiểm toán. Chúng tôi đã giúp nhiều khách hàng đạt chứng nhận ISO 27001 trong vòng 6-9 tháng, mở ra cơ hội hợp tác quốc tế.
Tối ưu và đồng hành cùng chuyên gia Uptech
Uptech cung cấp dịch vụ AI & Đổi mới Dữ liệu trọn gói, cam kết SLA và tối ưu chi phí vận hành.
Nhận tư vấn giải phápBảng so sánh: Mô hình truyền thống vs. Giải pháp Uptech
| Tiêu chí | Mô hình truyền thống | Thách thức thường gặp | Giải pháp khuyến nghị (Uptech) |
|---|---|---|---|
| Phân loại dữ liệu | Thủ công, không nhất quán | Dữ liệu nhạy cảm bị gửi nhầm lên LLM | Data Catalog tự động + Policy Engine, phân loại 4 mức |
| Ẩn danh hóa | Không có hoặc làm thủ công | PII bị lộ, vi phạm Nghị định 13/2023 | Presidio + pipeline tự động, ẩn danh trước khi gửi |
| Kiểm soát truy cập | Mật khẩu đơn giản, phân quyền thô | Nhân viên truy cập quá mức, shadow AI | API Gateway + OAuth 2.0 + RBAC, zero-trust |
| Nhật ký & giám sát | Log phân tán, không tập trung | Không phát hiện sự cố kịp thời | ELK/Splunk + SIEM, cảnh báo real-time |
| Chi phí vận hành LLM | Không kiểm soát, tăng vọt | Lãng phí token, không tối ưu mô hình | Data minimization + mô hình nhỏ, giảm 30-50% chi phí |
| Tuân thủ | Đối phó, thiếu bằng chứng | Rủi ro pháp lý, mất chứng nhận | ISO 27001, hồ sơ đầy đủ, kiểm toán định kỳ |
Câu hỏi thường gặp
Làm thế nào để biết dữ liệu nào được phép gửi lên LLM?
Doanh nghiệp cần xây dựng ma trận phân loại dữ liệu (Public, Internal, Confidential, Restricted) và ánh xạ với từng mô hình LLM. Dữ liệu Public có thể gửi lên mô hình công cộng; Internal chỉ gửi qua API riêng tư có cam kết; Confidential và Restricted phải ẩn danh hóa hoặc xử lý on-premise. Uptech cung cấp công cụ Data Catalog tự động gắn nhãn và Policy Engine thực thi chính sách, giúp giảm 70% thời gian kiểm tra thủ công.
Chi phí triển khai Data Governance cho LLM là bao nhiêu?
Chi phí dao động từ 15.000 đến 50.000 USD tùy quy mô, bao gồm công cụ, tư vấn và đào tạo. Tuy nhiên, khoản đầu tư này giúp giảm thiểu rủi ro rò rỉ dữ liệu (thiệt hại trung bình 2-3 triệu USD) và tiết kiệm 30-50% chi phí vận hành LLM nhờ tối ưu token. Uptech cung cấp dịch vụ đánh giá miễn phí và lộ trình triển khai phù hợp với ngân sách.
Uptech có hỗ trợ tích hợp LLM với ERP/CRM nội bộ không?
Có. Uptech chuyên tích hợp an toàn LLM với ERP/CRM thông qua API Gateway, xác thực đa lớp và phân quyền theo vai trò. Chúng tôi đã triển khai thành công cho nhiều doanh nghiệp với SAP, Salesforce, Odoo, đảm bảo dữ liệu không bị rò rỉ và tuân thủ ISO 27001. Liên hệ Uptech để được tư vấn giải pháp phù hợp với hệ thống hiện tại của bạn.
Làm thế nào để đảm bảo tuân thủ Nghị định 13/2023 khi dùng LLM?
Doanh nghiệp cần ẩn danh hóa dữ liệu cá nhân trước khi gửi lên LLM, lưu trữ nhật ký xử lý đầy đủ và có sự đồng ý của khách hàng. Uptech hỗ trợ xây dựng chính sách, quy trình và bằng chứng tuân thủ, đồng thời tích hợp giải pháp ẩn danh hóa tự động. Chúng tôi đã giúp nhiều khách hàng đạt chứng nhận ISO 27001 và vượt qua kiểm toán của cơ quan quản lý.
Để được tư vấn chi tiết về giải pháp AI & Đổi mới Dữ liệu và bảo vệ quyền riêng tư khi kết nối LLM, vui lòng liên hệ Uptech qua hotline +(84) 961 163 961 hoặc email [email protected]. Đội ngũ chuyên gia của chúng tôi sẵn sàng đồng hành cùng doanh nghiệp trên hành trình chuyển đổi số an toàn và bền vững.