Zero Trust Architecture (ZTA) là mô hình bảo mật dựa trên nguyên tắc "không tin tưởng bất kỳ ai, luôn xác minh". Thay vì bảo vệ vành đai mạng, ZTA kiểm soát từng yêu cầu truy cập dựa trên danh tính, thiết bị và ngữ cảnh. Doanh nghiệp triển khai ZTA giảm thiểu rủi ro rò rỉ dữ liệu nhạy cảm, đáp ứng tuân thủ và nâng cao khả năng phát hiện xâm nhập.
Trong bối cảnh chuyển đổi số mạnh mẽ, ranh giới mạng truyền thống đã bị xóa nhòa bởi điện toán đám mây, làm việc từ xa và thiết bị di động. Mô hình bảo mật vành đai (perimeter security) trở nên lỗi thời khi nhân viên truy cập ứng dụng từ bất kỳ đâu, còn kẻ tấn công có thể xâm nhập qua nhiều con đường khác nhau. Zero Trust Architecture (ZTA) ra đời như một cách tiếp cận mới, lấy danh tính làm trung tâm và kiểm soát chặt chẽ mọi truy cập vào tài nguyên. Bài viết này, Uptech sẽ phân tích chuyên sâu về ZTA, từ kiến trúc, quy trình triển khai đến bài toán chi phí, giúp CIO/IT Lead có cái nhìn toàn diện và lộ trình phù hợp.
Thực trạng và sự cần thiết của Zero Trust trong doanh nghiệp hiện đại
Các cuộc tấn công mạng ngày càng tinh vi và nhắm trực tiếp vào danh tính người dùng. Theo báo cáo của Verizon (2024), 74% sự cố vi phạm dữ liệu liên quan đến yếu tố con người, bao gồm lừa đảo, lạm dụng thông tin đăng nhập. Cùng với đó, Gartner dự báo đến năm 2026, 10% doanh nghiệp lớn sẽ có chương trình Zero Trust trưởng thành, tăng từ mức dưới 1% hiện nay. Điều này cho thấy ZTA đang trở thành ưu tiên chiến lược.
Hạn chế của mô hình bảo mật vành đai
Mô hình bảo mật truyền thống tập trung vào việc xây dựng tường lửa vững chắc xung quanh mạng nội bộ, tin tưởng mọi thứ bên trong. Tuy nhiên, khi nhân viên làm việc từ xa, truy cập ứng dụng SaaS và sử dụng thiết bị cá nhân, vành đai này bị phá vỡ. Kẻ tấn công chỉ cần vượt qua một lớp phòng thủ là có thể di chuyển ngang (lateral movement) trong mạng, chiếm đoạt dữ liệu nhạy cảm. Hơn nữa, các cuộc tấn công chuỗi cung ứng (supply chain) như SolarWinds cho thấy ngay cả nhà cung cấp tin cậy cũng có thể là điểm xâm nhập.
Bên cạnh đó, việc quản lý danh tính và quyền truy cập trong môi trường hỗn hợp trở nên phức tạp. Nhiều doanh nghiệp vẫn duy trì tài khoản tĩnh, mật khẩu yếu và thiếu xác thực đa yếu tố (MFA). Điều này tạo điều kiện cho kẻ tấn công lợi dụng thông tin đăng nhập bị đánh cắp để truy cập trái phép. Zero Trust giải quyết những vấn đề này bằng cách áp dụng nguyên tắc đặc quyền tối thiểu (least privilege) và xác minh liên tục.
Các mối đe dọa từ bên trong và bên ngoài
Mối đe dọa không chỉ đến từ bên ngoài mà còn từ chính nhân viên, đối tác hoặc nhà thầu. Theo IBM Cost of a Data Breach Report 2024, chi phí trung bình của một vụ rò rỉ dữ liệu là 4,88 triệu USD, trong đó 35% nguyên nhân do lỗi con người. Nhân viên có thể vô tình truy cập dữ liệu nhạy cảm hoặc bị lừa đảo để lộ thông tin. Zero Trust giám sát hành vi và ngữ cảnh truy cập, phát hiện bất thường để ngăn chặn kịp thời.
Ngoài ra, các cuộc tấn công có chủ đích như ransomware, APT (Advanced Persistent Threat) thường sử dụng kỹ thuật di chuyển ngang và leo thang đặc quyền. Với ZTA, mỗi yêu cầu truy cập đều được kiểm tra và cấp quyền tạm thời, hạn chế tối đa thiệt hại nếu một tài khoản bị xâm phạm. Việc triển khai ZTA không chỉ là giải pháp công nghệ mà còn là thay đổi văn hóa bảo mật trong tổ chức.
Tối ưu và đồng hành cùng chuyên gia Uptech
Uptech cung cấp dịch vụ An ninh mạng & Tuân thủ Bảo mật trọn gói, cam kết SLA và tối ưu chi phí vận hành.
Nhận tư vấn giải phápKiến trúc Zero Trust và các thành phần cốt lõi
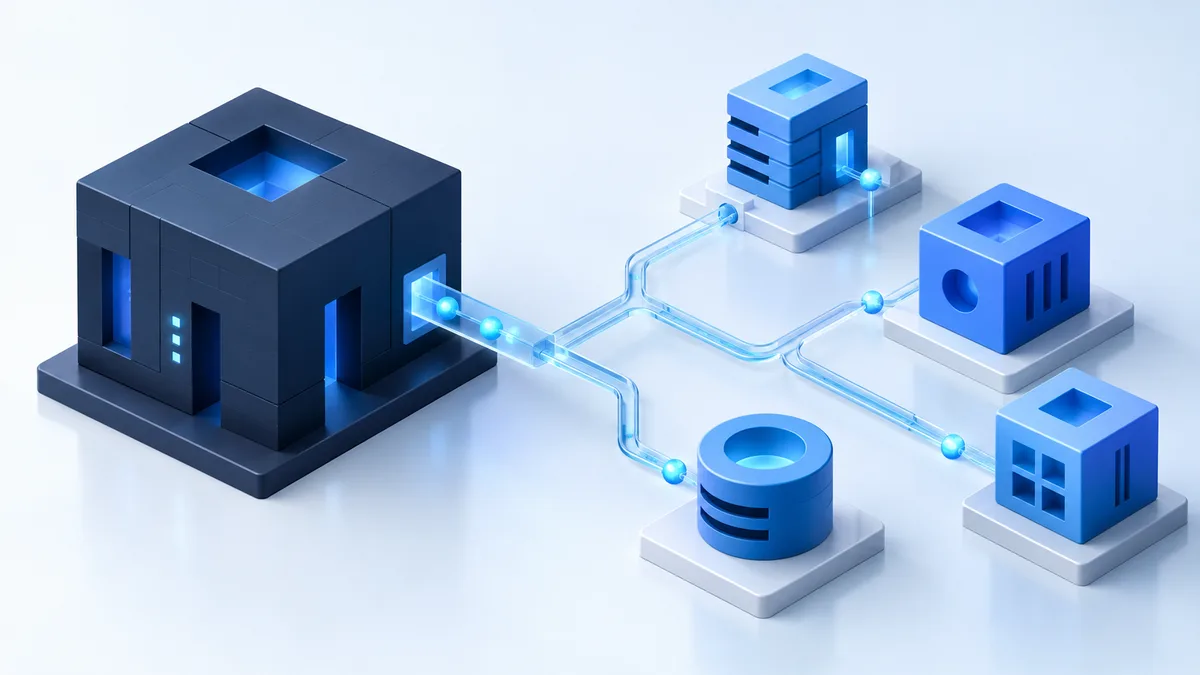
Zero Trust Architecture không phải là một sản phẩm đơn lẻ mà là một khung kiến trúc bao gồm nhiều thành phần công nghệ phối hợp với nhau. Theo NIST SP 800-207, ZTA dựa trên các nguyên tắc: mọi tài nguyên đều được bảo vệ, mọi truy cập đều được xác minh, và việc kiểm soát được thực thi dựa trên chính sách động. Kiến trúc này thường bao gồm các thành phần chính như Policy Decision Point (PDP), Policy Enforcement Point (PEP), Identity Provider (IdP), và các công cụ giám sát, phân tích.
Các trụ cột của Zero Trust
Một kiến trúc Zero Trust hoàn chỉnh dựa trên năm trụ cột chính: danh tính (Identity), thiết bị (Device), mạng (Network), ứng dụng (Application) và dữ liệu (Data). Mỗi trụ cột đều có vai trò quan trọng trong việc đảm bảo an toàn tổng thể. Ví dụ, trụ cột danh tính yêu cầu xác thực mạnh (MFA), quản lý đặc quyền (PAM) và đánh giá rủi ro liên tục. Trụ cột thiết bị đảm bảo thiết bị truy cập phải tuân thủ chính sách bảo mật, được cập nhật bản vá và có trạng thái lành mạnh.
Trụ cột mạng tập trung vào việc vi mô phân đoạn (micro-segmentation) và kiểm soát luồng giao thông giữa các ứng dụng. Trụ cột ứng dụng đảm bảo các ứng dụng được bảo vệ thông qua xác thực và ủy quyền chặt chẽ, trong khi trụ cột dữ liệu tập trung vào mã hóa, phân loại và kiểm soát truy cập dựa trên nhãn dữ liệu. Việc triển khai đồng bộ các trụ cột này giúp doanh nghiệp đạt được mức độ bảo mật cao nhất.
Identity Provider và Policy Decision Point
Identity Provider (IdP) là thành phần trung tâm quản lý danh tính người dùng, thực hiện xác thực và cung cấp thông tin về người dùng cho các hệ thống khác. Các IdP hiện đại như Azure AD, Okta, Keycloak hỗ trợ giao thức SAML, OAuth 2.0 và OpenID Connect, cho phép tích hợp linh hoạt với ứng dụng. Policy Decision Point (PDP) là bộ não của hệ thống, đưa ra quyết định cho phép hoặc từ chối truy cập dựa trên chính sách, ngữ cảnh và tín hiệu rủi ro.
PDP thường xuyên tương tác với các nguồn thông tin như danh tính, thiết bị, mối đe dọa để đưa ra quyết định chính xác. Ví dụ, nếu một người dùng đăng nhập từ vị trí địa lý lạ và thiết bị không được cập nhật bản vá, PDP có thể yêu cầu xác thực bổ sung hoặc từ chối truy cập. Policy Enforcement Point (PEP) thực thi quyết định của PDP, có thể là một proxy, gateway hoặc agent trên thiết bị. Sự phối hợp nhịp nhàng giữa IdP, PDP và PEP tạo nên nền tảng vững chắc cho ZTA.
Quy trình triển khai Zero Trust trong doanh nghiệp
Triển khai Zero Trust là một hành trình dài hạn, không thể hoàn thành trong một sớm một chiều. Doanh nghiệp cần có lộ trình rõ ràng, bắt đầu từ việc đánh giá hiện trạng, xác định tài sản quan trọng, sau đó triển khai từng bước theo mô hình trưởng thành. Dưới đây là quy trình 5 bước mà Uptech khuyến nghị cho các doanh nghiệp Việt Nam.
Đánh giá hiện trạng và xác định phạm vi
Bước đầu tiên là đánh giá toàn diện hiện trạng bảo mật, bao gồm kiểm kê tài sản, luồng dữ liệu, hệ thống danh tính và các chính sách hiện có. Doanh nghiệp cần xác định đâu là dữ liệu nhạy cảm nhất, ứng dụng quan trọng và đối tượng người dùng nào cần được ưu tiên bảo vệ. Việc này giúp xác định phạm vi triển khai Zero Trust một cách thực tế, tránh làm quá tải nguồn lực.
Uptech thường sử dụng phương pháp đánh giá dựa trên khung NIST và các tiêu chuẩn ngành như PCI DSS, ISO 27001 để xác định khoảng trống. Kết quả đánh giá sẽ là cơ sở để xây dựng lộ trình phù hợp với mục tiêu kinh doanh và ngân sách. Trong giai đoạn này, việc lập bản đồ luồng dữ liệu (data flow mapping) và phân loại dữ liệu là rất quan trọng.
Xây dựng chính sách và tích hợp công nghệ
Sau khi có phạm vi, doanh nghiệp cần xây dựng chính sách truy cập dựa trên nguyên tắc đặc quyền tối thiểu và phân đoạn. Chính sách cần quy định rõ ai được truy cập cái gì, trong điều kiện nào và trong bao lâu. Tiếp theo là tích hợp các công nghệ như IdP, MFA, PAM, micro-segmentation, CASB, SASE và các công cụ giám sát. Việc tích hợp cần được thực hiện từng bước, ưu tiên các hệ thống trọng yếu trước.
Một yếu tố quan trọng là tự động hóa việc thực thi chính sách thông qua các công cụ như Infrastructure as Code (IaC) và Security as Code. Điều này giúp giảm thiểu sai sót và đảm bảo tính nhất quán. Uptech đã hỗ trợ nhiều doanh nghiệp tích hợp thành công các giải pháp Zero Trust với hệ thống hiện hữu, đảm bảo không gián đoạn hoạt động kinh doanh.
Kiểm soát truy cập danh tính và dữ liệu nhạy cảm
Trong Zero Trust, danh tính là vành đai bảo mật mới. Việc kiểm soát truy cập dựa trên danh tính không chỉ dừng lại ở xác thực mà còn bao gồm ủy quyền động, đánh giá rủi ro liên tục và quản lý vòng đời danh tính. Đối với dữ liệu nhạy cảm, cần áp dụng các biện pháp bảo vệ như mã hóa, phân loại và kiểm soát truy cập dựa trên thuộc tính (ABAC).
Quản lý danh tính và đặc quyền
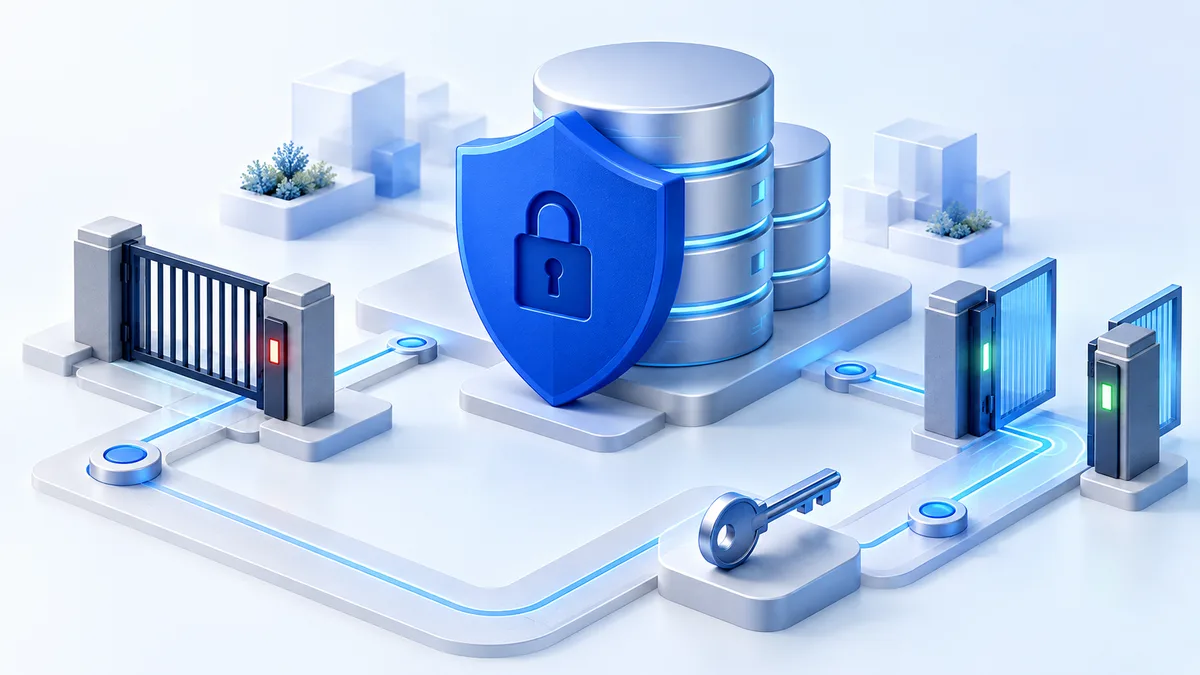
Quản lý danh tính và đặc quyền (Identity and Access Management - IAM) là nền tảng của ZTA. Doanh nghiệp cần triển khai hệ thống IAM tập trung để quản lý tất cả tài khoản người dùng, bao gồm nhân viên, đối tác và khách hàng. Hệ thống này cần hỗ trợ MFA, đăng nhập một lần (SSO) và quản lý vòng đời tài khoản tự động (cấp phát, thay đổi, thu hồi). Đặc biệt, quản lý đặc quyền (PAM) giúp kiểm soát tài khoản quản trị, giảm rủi ro từ các cuộc tấn công leo thang đặc quyền.
Theo báo cáo của CyberArk, 80% các vụ vi phạm dữ liệu có liên quan đến việc lạm dụng thông tin đăng nhập đặc quyền. Do đó, việc triển khai PAM với các tính năng như két lưu mật khẩu, ghi phiên, phê duyệt truy cập tạm thời là rất cần thiết. Uptech đã triển khai giải pháp PAM cho nhiều ngân hàng và tổ chức tài chính, đáp ứng yêu cầu tuân thủ nghiêm ngặt.
Bảo vệ dữ liệu nhạy cảm với ABAC và DLP
Kiểm soát truy cập dựa trên thuộc tính (ABAC) cho phép định nghĩa chính sách linh hoạt dựa trên nhiều thuộc tính như vai trò, phòng ban, thời gian, vị trí và mức độ nhạy cảm của dữ liệu. Điều này khắc phục hạn chế của RBAC truyền thống, vốn chỉ dựa trên vai trò. Kết hợp với Data Loss Prevention (DLP), doanh nghiệp có thể ngăn chặn rò rỉ dữ liệu qua email, USB hoặc đám mây.
Ngoài ra, việc mã hóa dữ liệu cả khi lưu trữ và khi truyền tải là bắt buộc. Các giải pháp như tokenization, che giấu dữ liệu (data masking) cũng cần được xem xét để bảo vệ thông tin nhạy cảm trong môi trường phát triển và thử nghiệm. Uptech cung cấp dịch vụ tư vấn và triển khai các giải pháp bảo vệ dữ liệu toàn diện, từ phân loại dữ liệu đến giám sát truy cập.
Bài toán chi phí và lợi ích khi đầu tư Zero Trust
Đầu tư vào Zero Trust đòi hỏi chi phí ban đầu không nhỏ, bao gồm công nghệ, tư vấn và đào tạo. Tuy nhiên, lợi ích lâu dài về giảm thiểu rủi ro và tuân thủ pháp lý thường vượt trội. Theo nghiên cứu của Ponemon Institute, chi phí trung bình cho một vụ rò rỉ dữ liệu tại Việt Nam ước tính hàng triệu USD, chưa kể thiệt hại uy tín. Do đó, đầu tư vào ZTA là khoản đầu tư sinh lời.
Ước tính chi phí triển khai
Chi phí triển khai Zero Trust phụ thuộc vào quy mô doanh nghiệp, số lượng người dùng và mức độ trưởng thành hiện tại. Các hạng mục chi phí chính bao gồm: license phần mềm (IAM, PAM, DLP, CASB), hạ tầng (nếu triển khai on-premise), dịch vụ tư vấn và tích hợp, đào tạo nhân sự và chi phí vận hành hàng năm. Đối với doanh nghiệp vừa và nhỏ, có thể bắt đầu với các giải pháp cloud-based để tối ưu chi phí.
Uptech cung cấp dịch vụ đánh giá và tư vấn chi phí minh bạch, giúp doanh nghiệp lựa chọn giải pháp phù hợp với ngân sách. Chúng tôi thường khuyến nghị triển khai theo giai đoạn, ưu tiên các hạng mục mang lại giá trị cao nhất trước. Ví dụ, bắt đầu với MFA và SSO cho tất cả người dùng, sau đó mở rộng sang PAM và micro-segmentation.
Lợi ích và rủi ro khi không triển khai
Lợi ích của Zero Trust bao gồm giảm thiểu rủi ro xâm nhập, nâng cao khả năng phát hiện và ứng cứu sự cố, đáp ứng yêu cầu tuân thủ (như Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, PCI DSS, ISO 27001) và tăng cường niềm tin từ khách hàng. Đồng thời, ZTA giúp doanh nghiệp linh hoạt hơn trong việc áp dụng mô hình làm việc từ xa và cloud.
Ngược lại, nếu không triển khai, doanh nghiệp đối mặt với nguy cơ bị tấn công mạng ngày càng cao, chi phí khắc phục sự cố lớn và có thể bị xử phạt vi phạm quy định bảo vệ dữ liệu. Theo dự báo của Gartner, đến năm 2025, 60% doanh nghiệp sẽ ưu tiên Zero Trust trong chiến lược bảo mật, và những doanh nghiệp chậm chân có thể gặp bất lợi cạnh tranh.
Vai trò của Uptech trong hành trình Zero Trust
Với kinh nghiệm triển khai giải pháp an ninh mạng cho nhiều doanh nghiệp lớn tại Việt Nam, Uptech tự hào là đối tác tin cậy trên hành trình Zero Trust. Chúng tôi cung cấp dịch vụ tư vấn, triển khai và vận hành trọn gói, từ đánh giá hiện trạng đến giám sát 24/7. Hệ thống SOC của Uptech giám sát đe dọa thời gian thực, kiểm thử bảo mật tuân thủ nghiêm ngặt tiêu chuẩn ngân hàng và tài chính, đảm bảo an toàn tối đa cho tài sản số của khách hàng.
Năng lực và chứng nhận
Đội ngũ chuyên gia của Uptech được đào tạo bài bản và có chứng chỉ quốc tế như CISSP, CISM, CEH. Chúng tôi đã triển khai thành công các dự án Zero Trust cho ngân hàng, tổ chức tài chính và doanh nghiệp sản xuất, đáp ứng các yêu cầu tuân thủ khắt khe. Quy trình làm việc của Uptech tuân theo tiêu chuẩn ISO 27001, đảm bảo chất lượng dịch vụ và bảo mật thông tin.
Bên cạnh đó, Uptech hợp tác với các hãng công nghệ hàng đầu như Microsoft, Cisco, Palo Alto, Fortinet để cung cấp giải pháp tích hợp, tối ưu cho từng nhu cầu. Chúng tôi cam kết đồng hành cùng doanh nghiệp trong suốt quá trình chuyển đổi, từ chiến lược đến vận hành.
Các dịch vụ liên quan
Ngoài Zero Trust, Uptech còn cung cấp dịch vụ An ninh mạng & Tuân thủ Bảo mật toàn diện, bao gồm kiểm thử xâm nhập, đánh giá lỗ hổng, giám sát SOC, ứng cứu sự cố và tư vấn tuân thủ. Chúng tôi giúp doanh nghiệp xây dựng chiến lược bảo mật nhiều lớp, phù hợp với ngân sách và mục tiêu kinh doanh.
Để được tư vấn chi tiết về lộ trình Zero Trust, vui lòng liên hệ Uptech qua hotline 0961 163 961 hoặc email [email protected]. Đội ngũ chuyên gia của chúng tôi sẵn sàng hỗ trợ bạn xây dựng một môi trường số an toàn và bền vững.
Bảng so sánh mô hình bảo mật truyền thống và Zero Trust
| Tiêu chí | Mô hình truyền thống | Thách thức thường gặp | Giải pháp khuyến nghị (Uptech) |
|---|---|---|---|
| Kiểm soát truy cập | Dựa trên vành đai mạng, tin tưởng nội bộ | Khó kiểm soát truy cập từ xa, thiết bị cá nhân | Zero Trust với xác thực liên tục và đặc quyền tối thiểu |
| Xác thực người dùng | Mật khẩu đơn giản, không MFA | Dễ bị đánh cắp thông tin đăng nhập | Triển khai MFA, SSO và quản lý danh tính tập trung |
| Bảo vệ dữ liệu | Mã hóa không đầy đủ, không phân loại | Rò rỉ dữ liệu nhạy cảm qua email, USB | ABAC, DLP và mã hóa toàn diện |
| Giám sát và phát hiện | Log tập trung, phản ứng chậm | Khó phát hiện xâm nhập tinh vi | SOC giám sát thời gian thực, phân tích hành vi |
| Tuân thủ | Đáp ứng tối thiểu | Khó đáp ứng yêu cầu ngày càng cao | Tư vấn và kiểm thử tuân thủ theo tiêu chuẩn ngành |
Câu hỏi thường gặp
Zero Trust Architecture có bắt buộc phải thay thế toàn bộ hệ thống hiện tại không?
Không. Zero Trust là một kiến trúc có thể triển khai dần dần, tích hợp với hệ thống hiện hữu. Doanh nghiệp có thể bắt đầu bằng việc áp dụng các nguyên tắc Zero Trust cho một số ứng dụng hoặc nhóm người dùng nhất định, sau đó mở rộng. Uptech khuyến nghị lộ trình từng bước để tối ưu chi phí và giảm gián đoạn.
Chi phí triển khai Zero Trust cho doanh nghiệp vừa và nhỏ là bao nhiêu?
Chi phí phụ thuộc vào quy mô và phạm vi. Với doanh nghiệp vừa và nhỏ, có thể bắt đầu với các giải pháp cloud-based như MFA, SSO và CASB với chi phí hợp lý, khoảng vài nghìn USD/năm. Uptech cung cấp dịch vụ tư vấn miễn phí để đưa ra báo giá cụ thể theo nhu cầu.
Làm thế nào để đo lường hiệu quả của Zero Trust?
Doanh nghiệp có thể đo lường thông qua các chỉ số như số lượng sự cố bảo mật giảm, thời gian phát hiện và ứng cứu sự cố, tỷ lệ tuân thủ chính sách truy cập, và mức độ hài lòng của người dùng. Uptech cung cấp dashboard giám sát và báo cáo định kỳ để đánh giá hiệu quả triển khai.