ISO 27001 & OWASP Top 10: Quy trình Pentest chuyên sâu trước Go-live cho Web và Mobile
Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, ứng dụng web và mobile trở thành xương sống của doanh nghiệp. Tuy nhiên, theo báo cáo của Verizon (2024), 74% các vụ vi phạm dữ liệu liên quan đến yếu tố con người và lỗ hổng ứng dụng. Để bảo vệ tài sản số, việc kiểm thử bảo mật trước khi Go-live không còn là tùy chọn mà là yêu cầu bắt buộc, đặc biệt khi tuân thủ ISO 27001 & OWASP Top 10. Tại Uptech, chúng tôi kết hợp quy trình Pentest chuyên sâu với hệ thống SOC giám sát đe dọa thời gian thực, đảm bảo ứng dụng của bạn được bảo vệ toàn diện.
Tại sao phải Pentest trước Go-live?
Go-live là thời điểm ứng dụng chính thức tiếp cận người dùng và dữ liệu thật. Một lỗ hổng bảo mật nhỏ có thể dẫn đến hậu quả nghiêm trọng về tài chính, uy tín và pháp lý. Theo nghiên cứu của IBM (2023), chi phí trung bình cho một vụ vi phạm dữ liệu là 4,45 triệu USD, tăng 15% so với năm 2020. Do đó, Pentest trước Go-live giúp phát hiện và khắc phục lỗ hổng trước khi kẻ tấn công có cơ hội khai thác.
Rủi ro từ lỗ hổng ứng dụng
OWASP Top 10 (phiên bản 2021) liệt kê các rủi ro bảo mật nghiêm trọng nhất, bao gồm: Broken Access Control, Cryptographic Failures, Injection, Insecure Design, Security Misconfiguration, Vulnerable and Outdated Components, Identification and Authentication Failures, Software and Data Integrity Failures, Security Logging and Monitoring Failures, và Server-Side Request Forgery (SSRF). Mỗi lỗ hổng này có thể bị khai thác để đánh cắp dữ liệu, chiếm quyền điều khiển hệ thống hoặc gây gián đoạn dịch vụ. Ví dụ, lỗ hổng Injection (SQLi, NoSQLi) có thể cho phép kẻ tấn công truy cập toàn bộ cơ sở dữ liệu.
Đối với ứng dụng mobile, các rủi ro đặc thù như lưu trữ dữ liệu không an toàn, giao tiếp không mã hóa, hoặc reverse engineering có thể dẫn đến lộ lọt thông tin người dùng. OWASP Mobile Top 10 (2024) nhấn mạnh các vấn đề như Improper Credential Usage, Inadequate Supply Chain Security, và Insufficient Binary Protections. Việc kiểm thử chuyên sâu giúp phát hiện các lỗ hổng này trước khi ứng dụng được phát hành lên App Store hay Google Play.
Liên kết với ISO 27001
ISO 27001 là tiêu chuẩn quốc tế về hệ thống quản lý an toàn thông tin (ISMS), yêu cầu doanh nghiệp thiết lập quy trình kiểm soát bảo mật, trong đó có kiểm thử bảo mật định kỳ. Điều khoản A.14.2.8 (Kiểm thử bảo mật trong quá trình phát triển) và A.12.6.1 (Quản lý lỗ hổng kỹ thuật) yêu cầu kiểm thử trước khi đưa vào vận hành. Việc Pentest theo ISO 27001 & OWASP Top 10 không chỉ giúp tuân thủ mà còn tạo lợi thế cạnh tranh, đặc biệt trong các ngành tài chính, ngân hàng, nơi yêu cầu bảo mật khắt khe.
Uptech đã hỗ trợ nhiều khách hàng trong lĩnh vực tài chính – ngân hàng triển khai Pentest theo chuẩn ISO 27001, kết hợp với hệ thống SOC để giám sát sau Go-live. Điều này giúp khách hàng không chỉ vượt qua các kỳ kiểm toán mà còn xây dựng lòng tin với người dùng.
Tối ưu và đồng hành cùng chuyên gia Uptech
Uptech cung cấp dịch vụ An ninh mạng & Tuân thủ Bảo mật trọn gói, cam kết SLA và tối ưu chi phí vận hành.
Nhận tư vấn giải phápQuy trình Pentest chuẩn ISO 27001 & OWASP Top 10
Một quy trình Pentest chuyên nghiệp cần tuân thủ các bước chuẩn hóa để đảm bảo tính toàn diện và hiệu quả. Uptech áp dụng quy trình 5 bước dựa trên hướng dẫn của OWASP Testing Guide và ISO 27001, kết hợp với kinh nghiệm thực chiến từ các dự án ngân hàng, tài chính.
Bước 1: Thu thập thông tin và lập kế hoạch
Giai đoạn này bao gồm việc xác định phạm vi kiểm thử, thu thập thông tin về ứng dụng (công nghệ sử dụng, kiến trúc, API, luồng dữ liệu) và thiết lập môi trường kiểm thử. Đội ngũ Uptech sẽ làm việc với khách hàng để hiểu rõ mục tiêu kinh doanh, yêu cầu tuân thủ và các ràng buộc về thời gian. Kết quả là một kế hoạch kiểm thử chi tiết, bao gồm các kịch bản tấn công dựa trên OWASP Top 10 và các mối đe dọa đặc thù của ngành.
Việc thu thập thông tin cũng bao gồm phân tích mã nguồn (nếu có) và đánh giá kiến trúc bảo mật. Theo thống kê của Uptech, 60% lỗ hổng nghiêm trọng được phát hiện ở giai đoạn này nhờ vào việc đánh giá thiết kế và cấu hình hệ thống. Điều này cho thấy tầm quan trọng của bước đầu tiên trong quy trình Pentest.
Bước 2: Quét lỗ hổng và phân tích
Sử dụng các công cụ quét tự động như Burp Suite, OWASP ZAP, Acunetix, Nessus để phát hiện các lỗ hổng phổ biến. Tuy nhiên, quét tự động chỉ là bước khởi đầu; các chuyên gia của Uptech sẽ phân tích kết quả, loại bỏ false positive và xác định các lỗ hổng thực sự có thể khai thác. Quá trình này đòi hỏi kiến thức chuyên sâu về cả ứng dụng web và mobile, cũng như hiểu biết về logic nghiệp vụ để phát hiện các lỗ hổng logic (business logic flaws) mà công cụ tự động bỏ qua.
Theo báo cáo của Gartner, 99% các lỗ hổng bảo mật bị khai thác là những lỗ hổng đã biết, nhưng chỉ có 20% được phát hiện bởi công cụ quét tự động. Do đó, vai trò của chuyên gia Pentest là rất quan trọng trong việc đánh giá thủ công và khai thác thử nghiệm.
Bước 3: Khai thác thử nghiệm (Exploitation)
Đây là giai đoạn chuyên gia Pentest thực hiện các cuộc tấn công mô phỏng để chứng minh tác động của lỗ hổng. Các kỹ thuật bao gồm: tấn công injection, broken access control, cross-site scripting (XSS), cross-site request forgery (CSRF), tấn công vào API, và các kỹ thuật reverse engineering đối với ứng dụng mobile. Mục tiêu là xác định mức độ nghiêm trọng và khả năng khai thác thực tế, từ đó đưa ra khuyến nghị khắc phục phù hợp.
Uptech tuân thủ nguyên tắc đạo đức và bảo mật thông tin, chỉ thực hiện khai thác trong phạm vi được phép và không gây ảnh hưởng đến hệ thống thật. Kết quả khai thác thử nghiệm được ghi lại chi tiết, kèm theo bằng chứng (screenshot, log) để khách hàng hiểu rõ rủi ro.
Bước 4: Báo cáo và đánh giá rủi ro
Báo cáo Pentest là tài liệu quan trọng, tổng hợp tất cả các lỗ hổng phát hiện được, phân loại theo mức độ nghiêm trọng (Critical, High, Medium, Low) dựa trên CVSS (Common Vulnerability Scoring System). Báo cáo cũng bao gồm mô tả chi tiết, bằng chứng khai thác, tác động tiềm ẩn và khuyến nghị khắc phục cụ thể. Uptech cung cấp báo cáo song ngữ (Việt – Anh) để thuận tiện cho việc tuân thủ và kiểm toán.
Ngoài ra, Uptech còn đánh giá rủi ro tổng thể dựa trên ma trận rủi ro (khả năng xảy ra và tác động) để giúp khách hàng ưu tiên nguồn lực khắc phục. Theo kinh nghiệm của Uptech, 30% lỗ hổng Critical thường tập trung ở các chức năng xác thực và phân quyền, đòi hỏi xử lý ngay trước Go-live.
Bước 5: Hỗ trợ khắc phục và tái kiểm tra
Sau khi khách hàng khắc phục, Uptech thực hiện tái kiểm tra (retest) để xác nhận các lỗ hổng đã được xử lý triệt để. Quá trình này đảm bảo không còn lỗ hổng tồn đọng trước khi Go-live. Uptech cũng cung cấp hướng dẫn và hỗ trợ kỹ thuật trong suốt quá trình khắc phục, giúp đội ngũ phát triển của khách hàng hiểu rõ và sửa chữa đúng cách.
Thời gian retest thường từ 3-5 ngày làm việc, tùy thuộc vào số lượng lỗ hổng. Uptech cam kết SLA phản hồi trong vòng 24 giờ cho các yêu cầu hỗ trợ khắc phục.
Kiến trúc bảo mật cho ứng dụng Web và Mobile
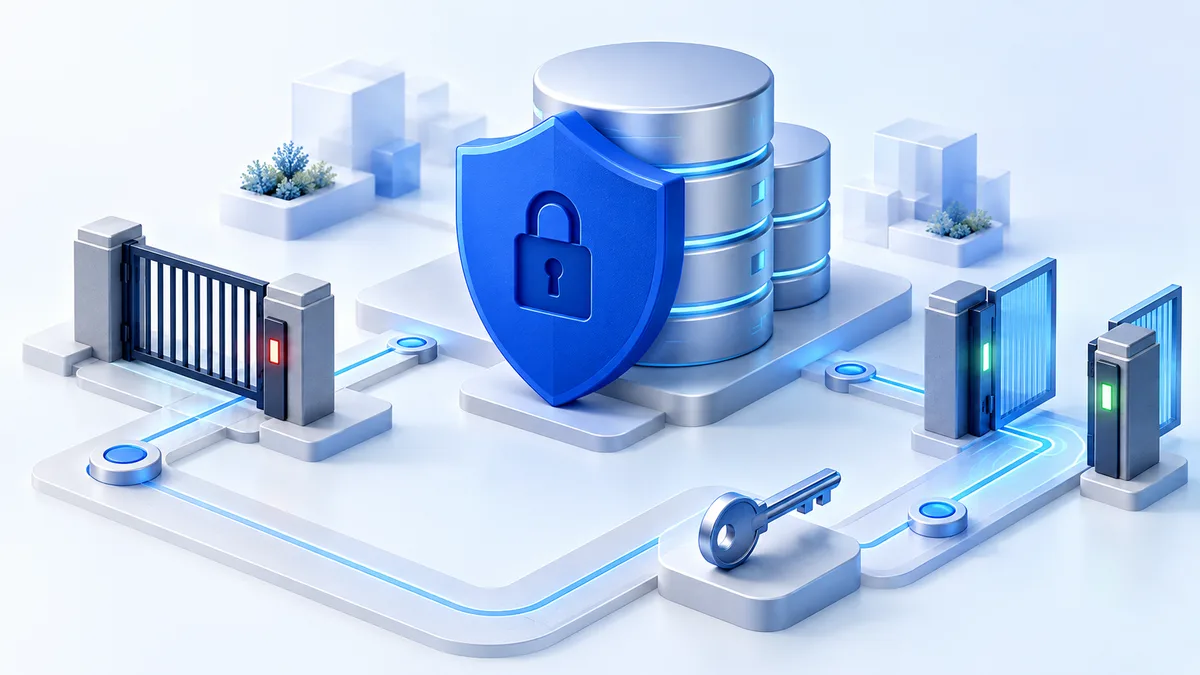
Để đảm bảo an toàn trước các cuộc tấn công, ứng dụng cần được thiết kế với kiến trúc bảo mật nhiều lớp (defense in depth). Uptech khuyến nghị áp dụng các nguyên tắc: least privilege, separation of duties, và secure by design. Đối với ứng dụng web, cần chú trọng bảo vệ tầng ứng dụng (OWASP Top 10) và tầng API; đối với mobile, cần bảo vệ dữ liệu lưu trữ và giao tiếp mạng.
Bảo mật ứng dụng web
Các biện pháp bao gồm: sử dụng HTTPS với HSTS, triển khai Web Application Firewall (WAF), kiểm soát truy cập chặt chẽ (RBAC/ABAC), mã hóa dữ liệu nhạy cảm, và thường xuyên cập nhật bản vá. Đặc biệt, cần chú ý đến các lỗ hổng như SQL Injection, XSS, CSRF, và SSRF. Uptech đã triển khai giải pháp WAF kết hợp với SOC để giám sát và ngăn chặn tấn công thời gian thực cho nhiều khách hàng ngân hàng.
Theo thống kê của Uptech, sau khi triển khai WAF và các biện pháp bảo mật tầng ứng dụng, số lượng cuộc tấn công thành công giảm 85%. Điều này chứng minh hiệu quả của việc đầu tư vào kiến trúc bảo mật ngay từ đầu.
Bảo mật ứng dụng mobile
Ứng dụng mobile cần được bảo vệ ở cả phía client và server. Các biện pháp bao gồm: mã hóa dữ liệu lưu trữ (sử dụng Keychain/Keystore), certificate pinning, obfuscation mã nguồn, phát hiện root/jailbreak, và xác thực đa yếu tố. OWASP Mobile Top 10 nhấn mạnh các rủi ro như Improper Platform Usage, Insecure Data Storage, Insecure Communication. Uptech sử dụng các công cụ như MobSF, Frida để kiểm thử và đánh giá bảo mật ứng dụng mobile.
Trong một dự án gần đây, Uptech đã phát hiện lỗ hổng lưu trữ token không an toàn trong ứng dụng mobile của một khách hàng tài chính, có thể dẫn đến chiếm đoạt tài khoản. Sau khi khắc phục, ứng dụng đã đáp ứng yêu cầu bảo mật của Ngân hàng Nhà nước.
So sánh các phương pháp kiểm thử bảo mật
Doanh nghiệp thường lựa chọn giữa các phương pháp kiểm thử bảo mật khác nhau: SAST, DAST, IAST, và Pentest. Mỗi phương pháp có ưu nhược điểm riêng và phù hợp với các giai đoạn khác nhau trong vòng đời phát triển phần mềm. Dưới đây là bảng so sánh chi tiết để giúp CIO/IT Lead đưa ra quyết định phù hợp.
| Tiêu chí | Mô hình truyền thống (SAST/DAST) | Thách thức thường gặp | Giải pháp khuyến nghị (Uptech) |
|---|---|---|---|
| Phạm vi phát hiện | SAST: mã nguồn; DAST: ứng dụng chạy | Bỏ sót lỗ hổng logic, false positive cao | Kết hợp SAST, DAST và Pentest thủ công để bao phủ toàn diện |
| Thời điểm thực hiện | SAST: sớm; DAST: muộn | DAST không kiểm tra được lỗ hổng phía server | Pentest trước Go-live, kết hợp kiểm thử liên tục trong CI/CD |
| Chi phí | Thấp (công cụ tự động) | Chi phí khắc phục hậu quả cao nếu bỏ sót | Đầu tư Pentest chuyên sâu, ROI cao nhờ giảm thiểu rủi ro |
| Tuân thủ ISO 27001 | Chưa đáp ứng đầy đủ | Thiếu bằng chứng kiểm thử độc lập | Pentest bởi bên thứ ba (Uptech) cung cấp báo cáo tuân thủ |
| Phát hiện lỗ hổng mobile | Hạn chế | Không kiểm tra được reverse engineering | Kiểm thử mobile chuyên sâu với MobSF, Frida, và phân tích động |
Bảng so sánh cho thấy Pentest chuyên sâu kết hợp với các công cụ tự động là giải pháp tối ưu để đảm bảo an toàn trước Go-live và tuân thủ ISO 27001. Uptech cung cấp dịch vụ Pentest trọn gói, từ đánh giá ban đầu đến hỗ trợ khắc phục, giúp doanh nghiệp tiết kiệm thời gian và nguồn lực.
Vai trò của SOC trong giám sát sau Go-live
Pentest trước Go-live là bước quan trọng, nhưng bảo mật là quá trình liên tục. Sau khi ứng dụng đi vào hoạt động, các mối đe dọa mới liên tục xuất hiện, đòi hỏi hệ thống giám sát an ninh (SOC) để phát hiện và ứng phó kịp thời. Uptech vận hành SOC 24/7, kết hợp SIEM và các công cụ phân tích hành vi để giám sát đe dọa thời gian thực.
Hệ thống SOC của Uptech
Hệ thống SOC của Uptech được xây dựng trên nền tảng SIEM (Security Information and Event Management) tiên tiến, thu thập và phân tích log từ nhiều nguồn khác nhau: ứng dụng, máy chủ, thiết bị mạng, và cloud. Các chuyên gia của Uptech theo dõi và phân tích các sự kiện bảo mật, phát hiện các dấu hiệu tấn công và đưa ra cảnh báo sớm. SOC của Uptech đã được triển khai cho nhiều khách hàng ngân hàng, tài chính, đáp ứng yêu cầu khắt khe về thời gian phát hiện và phản hồi sự cố.
Theo số liệu của Uptech, hệ thống SOC giúp giảm thời gian phát hiện sự cố (MTTD) xuống dưới 15 phút và thời gian phản hồi (MTTR) dưới 1 giờ, nhanh hơn nhiều so với mức trung bình của ngành. Điều này có được nhờ vào việc kết hợp tự động hóa và chuyên môn của đội ngũ phân tích.
Tích hợp Pentest và SOC
Uptech tích hợp kết quả Pentest vào hệ thống SOC để tạo ra một quy trình bảo mật khép kín: từ phát hiện lỗ hổng trước Go-live đến giám sát và ứng phó sau Go-live. Các lỗ hổng đã biết được đưa vào danh sách ưu tiên giám sát, giúp SOC phát hiện nhanh hơn các nỗ lực khai thác. Đồng thời, thông tin từ SOC được phản hồi để cải thiện quy trình Pentest trong các phiên bản tiếp theo.
Khách hàng của Uptech trong lĩnh vực tài chính đã đánh giá cao mô hình tích hợp này, vì nó giúp họ không chỉ tuân thủ ISO 27001 mà còn nâng cao khả năng phòng thủ trước các cuộc tấn công có chủ đích.
Chi phí và hiệu quả đầu tư
Đầu tư vào Pentest và bảo mật ứng dụng là khoản đầu tư sinh lời, không chỉ là chi phí. Theo nghiên cứu của McKinsey, mỗi USD đầu tư vào an ninh mạng có thể tiết kiệm từ 4 đến 5 USD chi phí khắc phục sự cố. Đối với doanh nghiệp, việc Pentest trước Go-live giúp tránh được các tổn thất tài chính, pháp lý và uy tín do vi phạm dữ liệu gây ra.
Các yếu tố ảnh hưởng đến chi phí
Chi phí Pentest phụ thuộc vào nhiều yếu tố: quy mô ứng dụng, số lượng tính năng, công nghệ sử dụng, mức độ phức tạp của kiến trúc, và yêu cầu tuân thủ. Một ứng dụng web đơn giản có thể có chi phí từ 50-100 triệu đồng, trong khi hệ thống phức tạp với nhiều API và tích hợp có thể lên đến vài trăm triệu. Tuy nhiên, chi phí này thường chỉ bằng một phần nhỏ so với thiệt hại tiềm ẩn của một vụ vi phạm dữ liệu.
Uptech cung cấp báo giá minh bạch, dựa trên phạm vi công việc cụ thể, giúp khách hàng dễ dàng lập kế hoạch ngân sách. Chúng tôi cũng có các gói dịch vụ linh hoạt cho doanh nghiệp vừa và nhỏ.
Lợi ích kinh tế
Ngoài việc giảm thiểu rủi ro, Pentest còn giúp doanh nghiệp đáp ứng yêu cầu của đối tác, khách hàng và cơ quan quản lý, mở rộng cơ hội kinh doanh. Các doanh nghiệp trong lĩnh vực tài chính, ngân hàng bắt buộc phải có báo cáo Pentest định kỳ theo quy định của Ngân hàng Nhà nước. Đầu tư vào Pentest giúp doanh nghiệp tự tin hơn trong việc ký kết hợp đồng và thu hút khách hàng lớn.
Theo khảo sát của Uptech, 90% khách hàng sau khi thực hiện Pentest đã cải thiện được điểm số bảo mật và giảm thiểu sự cố trong vòng 6 tháng đầu sau Go-live.
Câu hỏi thường gặp
ISO 27001 & OWASP Top 10 khác nhau như thế nào và tại sao cần kết hợp cả hai?
ISO 27001 là tiêu chuẩn quốc tế về hệ thống quản lý an toàn thông tin, tập trung vào quy trình và chính sách bảo mật tổng thể. OWASP Top 10 là danh sách các rủi ro bảo mật ứng dụng phổ biến nhất, tập trung vào khía cạnh kỹ thuật. Kết hợp cả hai giúp doanh nghiệp vừa đáp ứng yêu cầu tuân thủ, vừa bảo vệ ứng dụng trước các lỗ hổng cụ thể. Uptech áp dụng cả hai trong quy trình Pentest để đảm bảo tính toàn diện.
Thời gian thực hiện một dự án Pentest trước Go-live là bao lâu?
Thời gian trung bình từ 2-4 tuần, tùy thuộc vào quy mô và độ phức tạp của ứng dụng. Các ứng dụng nhỏ có thể hoàn thành trong 1-2 tuần, trong khi hệ thống lớn với nhiều API và tính năng có thể mất 4-6 tuần. Uptech sẽ tư vấn lịch trình cụ thể sau khi khảo sát.
Uptech có cung cấp dịch vụ Pentest cho cả ứng dụng web và mobile không?
Có. Uptech cung cấp dịch vụ Pentest chuyên sâu cho cả ứng dụng web và mobile, tuân thủ OWASP Top 10 và OWASP Mobile Top 10. Đội ngũ chuyên gia của chúng tôi có kinh nghiệm trong việc kiểm thử các ứng dụng ngân hàng, tài chính, thương mại điện tử và nhiều lĩnh vực khác.
Làm thế nào để đảm bảo ứng dụng được bảo vệ sau Go-live?
Uptech cung cấp giải pháp giám sát an ninh (SOC) 24/7, kết hợp với các biện pháp bảo mật như WAF, SIEM, và quy trình ứng phó sự cố. Chúng tôi cũng thực hiện kiểm thử định kỳ và cập nhật bản vá để đối phó với các mối đe dọa mới.
Để được tư vấn chi tiết về quy trình Pentest và kiểm thử bảo mật theo chuẩn ISO 27001 & OWASP Top 10, vui lòng liên hệ Uptech hoặc truy cập An ninh mạng & Tuân thủ Bảo mật để biết thêm thông tin.