Zero Trust là mô hình bảo mật không tin tưởng mặc định bất kỳ danh tính nào, kể cả bên trong vành đai. Kết hợp ISO 27001 & OWASP Top 10 giúp doanh nghiệp kiểm soát truy cập danh tính, bảo vệ dữ liệu nhạy cảm và đáp ứng tuân thủ ngân hàng, tài chính.
Trong bối cảnh tấn công mạng ngày càng tinh vi, mô hình bảo mật vành đai truyền thống đã bộc lộ nhiều hạn chế. Kẻ tấn công không còn chỉ nhắm vào tường lửa mà khai thác danh tính bị xâm phạm, lỗ hổng ứng dụng và quyền truy cập quá mức. Theo báo cáo của Gartner, đến năm 2025, 60% doanh nghiệp sẽ áp dụng Zero Trust như một nguyên tắc kiến trúc cốt lõi, thay vì chỉ là giải pháp điểm. Việc tích hợp Zero Trust với các tiêu chuẩn ISO 27001 & OWASP Top 10 không chỉ giúp giảm thiểu rủi ro mà còn đáp ứng yêu cầu tuân thủ ngày càng khắt khe từ cơ quan quản lý và đối tác.
Tại Uptech, chúng tôi nhận thấy nhiều doanh nghiệp Việt Nam đang loay hoay giữa việc triển khai Zero Trust và duy trì tuân thủ ISO 27001. Bài viết này sẽ phân tích chi tiết cách kết hợp hai yếu tố này với OWASP Top 10 để xây dựng hệ thống kiểm soát truy cập danh tính và dữ liệu nhạy cảm hiệu quả, dựa trên kinh nghiệm thực chiến từ các dự án An ninh mạng & Tuân thủ Bảo mật của Uptech.
Zero Trust là gì và tại sao cần kết hợp ISO 27001 & OWASP Top 10?
Zero Trust là một mô hình bảo mật dựa trên nguyên tắc "không bao giờ tin tưởng, luôn xác minh". Khác với mô hình vành đai truyền thống, Zero Trust không phân biệt người dùng bên trong hay bên ngoài tổ chức. Mọi yêu cầu truy cập đều phải được xác thực và cấp quyền dựa trên danh tính, thiết bị, vị trí và ngữ cảnh. Điều này đặc biệt quan trọng khi doanh nghiệp chuyển dịch lên cloud và làm việc từ xa, khi ranh giới mạng trở nên mờ nhạt.
ISO 27001 là tiêu chuẩn quốc tế về hệ thống quản lý an toàn thông tin (ISMS), cung cấp khung quản trị, chính sách và quy trình kiểm soát rủi ro. OWASP Top 10 là danh sách các lỗ hổng bảo mật ứng dụng web nghiêm trọng nhất, được cập nhật định kỳ bởi cộng đồng bảo mật toàn cầu. Khi kết hợp, ISO 27001 đảm bảo tính quản trị và tuân thủ, OWASP Top 10 cung cấp hướng dẫn kỹ thuật để bảo vệ ứng dụng, còn Zero Trust là kiến trúc thực thi kiểm soát truy cập xuyên suốt. Sự kết hợp này tạo ra một hệ thống phòng thủ nhiều lớp, từ chính sách đến công nghệ.
Nguyên tắc cốt lõi của Zero Trust trong kiểm soát danh tính
Zero Trust yêu cầu xác thực mạnh mẽ mọi danh tính, bao gồm người dùng, thiết bị và dịch vụ. Xác thực đa yếu tố (MFA) là bắt buộc, cùng với đánh giá rủi ro theo ngữ cảnh như vị trí địa lý, thời gian truy cập và tình trạng bảo mật của thiết bị. Nguyên tắc đặc quyền tối thiểu (least privilege) được áp dụng triệt để, mỗi danh tính chỉ được cấp quyền vừa đủ để thực hiện công việc, giảm thiểu tác động nếu bị xâm phạm.
Việc triển khai kiểm soát truy cập dựa trên vai trò (RBAC) và thuộc tính (ABAC) giúp tự động hóa việc cấp quyền theo chính sách. Đồng thời, mọi hoạt động truy cập cần được ghi log và giám sát liên tục để phát hiện hành vi bất thường. Các nguyên tắc này được cụ thể hóa trong ISO 27001 thông qua các kiểm soát A.9 (kiểm soát truy cập) và A.12 (bảo mật vận hành), tạo nền tảng cho việc triển khai Zero Trust có kiểm chứng.
Vai trò của OWASP Top 10 trong bảo vệ dữ liệu nhạy cảm
OWASP Top 10 phiên bản 2021 nhấn mạnh các rủi ro như Broken Access Control (A01), Cryptographic Failures (A02) và Injection (A03). Đây là những lỗ hổng trực tiếp đe dọa dữ liệu nhạy cảm nếu không được kiểm soát chặt chẽ. Ví dụ, Broken Access Control xảy ra khi người dùng có thể truy cập tài nguyên không được phép, thường do kiểm tra quyền không đầy đủ ở phía server. Zero Trust yêu cầu kiểm tra quyền tại mọi điểm truy cập, kết hợp với OWASP Top 10 để đảm bảo ứng dụng không bị bypass.
Để bảo vệ dữ liệu nhạy cảm, doanh nghiệp cần áp dụng mã hóa dữ liệu khi lưu trữ và truyền tải, đồng thời quản lý khóa an toàn. OWASP Top 10 cung cấp hướng dẫn cụ thể về cách ngăn chặn các lỗ hổng này, trong khi ISO 27001 yêu cầu chính sách mã hóa và kiểm soát truy cập dữ liệu. Sự kết hợp này giúp doanh nghiệp không chỉ tuân thủ mà còn thực sự bảo vệ tài sản thông tin trước các cuộc tấn công nhắm vào dữ liệu.
Kiến trúc Zero Trust cho doanh nghiệp tích hợp ISO 27001
Xây dựng kiến trúc Zero Trust không phải là mua một sản phẩm mà là thiết kế lại cách thức truy cập tài nguyên. Kiến trúc tham chiếu Zero Trust của NIST (SP 800-207) bao gồm các thành phần chính: Policy Decision Point (PDP), Policy Enforcement Point (PEP) và các nguồn dữ liệu tin cậy. Trong doanh nghiệp, việc tích hợp ISO 27001 giúp đảm bảo các kiểm soát được lựa chọn dựa trên đánh giá rủi ro và có quy trình quản lý thay đổi, đo lường hiệu quả.
Một kiến trúc điển hình bao gồm lớp danh tính (Identity Provider), lớp thiết bị (MDM/UEM), lớp mạng (micro-segmentation), lớp ứng dụng (API gateway, WAF) và lớp dữ liệu (mã hóa, DLP). Mỗi lớp đều có các kiểm soát tương ứng với ISO 27001 và OWASP Top 10. Ví dụ, lớp ứng dụng cần triển khai WAF để chống lại các cuộc tấn công injection, trong khi lớp danh tính cần MFA và phân tích hành vi người dùng (UEBA).
Các thành phần chính của kiến trúc Zero Trust
Thành phần đầu tiên là Identity and Access Management (IAM) đóng vai trò trung tâm, cung cấp xác thực, phân quyền và quản lý vòng đời danh tính. Tiếp theo là Privileged Access Management (PAM) để kiểm soát tài khoản đặc quyền, thường là mục tiêu của kẻ tấn công. Micro-segmentation chia nhỏ mạng thành các vùng bảo mật, giới hạn di chuyển ngang của kẻ tấn công sau khi xâm nhập. Cuối cùng, Security Information and Event Management (SIEM) và SOAR giúp giám sát, phát hiện và phản ứng tự động với các mối đe dọa.
Việc tích hợp các thành phần này với ISO 27001 đòi hỏi doanh nghiệp phải xây dựng chính sách rõ ràng, phân định trách nhiệm và thường xuyên đánh giá rủi ro. Uptech đã triển khai thành công kiến trúc tương tự cho một khách hàng trong lĩnh vực tài chính, giúp giảm 70% sự cố bảo mật liên quan đến truy cập trái phép trong vòng 6 tháng. Hệ thống SOC của Uptech giám sát đe dọa thời gian thực, đảm bảo tuân thủ nghiêm ngặt tiêu chuẩn ngân hàng và tài chính.
Tích hợp ISO 27001 vào từng lớp kiểm soát
ISO 27001 không chỉ là chứng chỉ mà là một hệ thống quản lý. Khi thiết kế kiến trúc Zero Trust, doanh nghiệp cần ánh xạ các kiểm soát của ISO 27001 vào từng lớp. Ví dụ, kiểm soát A.9.1.2 (truy cập vào mạng và dịch vụ mạng) yêu cầu hạn chế truy cập vào mạng nội bộ, tương ứng với micro-segmentation. Kiểm soát A.12.6.1 (quản lý lỗ hổng kỹ thuật) yêu cầu quét và vá lỗ hổng định kỳ, liên quan đến OWASP Top 10. Việc ánh xạ này giúp doanh nghiệp vừa đạt được mục tiêu bảo mật vừa duy trì tuân thủ.
Để làm được điều này, doanh nghiệp cần xây dựng ma trận kiểm soát, xác định ai chịu trách nhiệm và cách đo lường hiệu quả. Uptech thường tư vấn cho khách hàng sử dụng khung CIS Controls kết hợp ISO 27001 để ưu tiên các hành động. Quá trình này cần sự tham gia của cả bộ phận IT, bảo mật và pháp chế để đảm bảo tính khả thi và tuân thủ.
Tối ưu và đồng hành cùng chuyên gia Uptech
Uptech cung cấp dịch vụ An ninh mạng & Tuân thủ Bảo mật trọn gói, cam kết SLA và tối ưu chi phí vận hành.
Nhận tư vấn giải pháp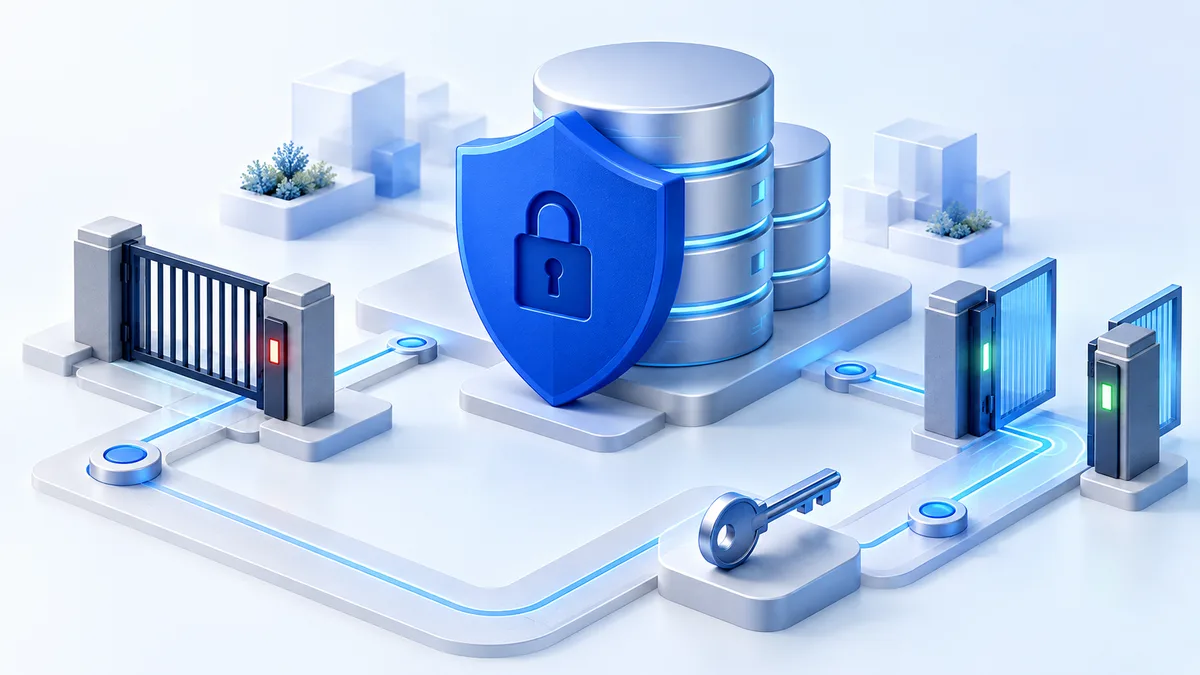
Kiểm soát truy cập danh tính với Zero Trust và ISO 27001
Danh tính là vành đai bảo mật mới. Khi kẻ tấn công đánh cắp thông tin đăng nhập, chúng có thể di chuyển trong hệ thống mà không bị phát hiện. Zero Trust giải quyết vấn đề này bằng cách liên tục xác thực và cấp quyền tối thiểu. ISO 27001 cung cấp các kiểm soát quản lý danh tính như A.9.2 (quản lý truy cập người dùng), A.9.4 (kiểm soát truy cập hệ thống và ứng dụng). Việc kết hợp giúp doanh nghiệp xây dựng quy trình quản lý danh tính chặt chẽ từ khâu cấp phát, thay đổi đến thu hồi quyền truy cập.
Một trong những thách thức lớn nhất là quản lý tài khoản đặc quyền. Theo báo cáo của CyberArk, 80% các cuộc tấn công có liên quan đến việc lạm dụng thông tin đăng nhập đặc quyền. Do đó, doanh nghiệp cần triển khai PAM để giám sát, ghi lại và phê duyệt mọi hoạt động của tài khoản quản trị. Đồng thời, áp dụng nguyên tắc just-in-time access để cấp quyền tạm thời khi cần thiết, giảm thiểu rủi ro thường trực.
Quản lý vòng đời danh tính và đặc quyền tối thiểu
Quản lý vòng đời danh tính bao gồm các giai đoạn: cấp phát, xác thực, phân quyền, giám sát và thu hồi. Mỗi giai đoạn cần được tự động hóa và tích hợp với hệ thống nhân sự để đảm bảo quyền truy cập được cập nhật kịp thời khi nhân viên thay đổi vị trí hoặc rời đi. ISO 27001 yêu cầu doanh nghiệp phải có quy trình xem xét quyền truy cập định kỳ (ít nhất mỗi năm một lần) và ghi lại bằng chứng.
Đặc quyền tối thiểu không chỉ áp dụng cho người dùng mà còn cho các dịch vụ và ứng dụng. Việc sử dụng service account với quyền hạn rộng là một trong những lỗ hổng phổ biến. Doanh nghiệp nên triển khai các giải pháp như HashiCorp Vault hoặc AWS IAM để quản lý và luân chuyển bí mật, đồng thời giới hạn quyền của service account theo nhu cầu. Uptech đã giúp một khách hàng ngân hàng giảm 90% số tài khoản đặc quyền không cần thiết sau khi rà soát và áp dụng mô hình Zero Trust.
Giám sát liên tục và phát hiện hành vi bất thường
Zero Trust không dừng lại ở việc xác thực ban đầu mà còn giám sát liên tục trong suốt phiên làm việc. Các giải pháp UEBA (User and Entity Behavior Analytics) phân tích hành vi người dùng để phát hiện những thay đổi bất thường như truy cập ngoài giờ, tải xuống lượng lớn dữ liệu hoặc đăng nhập từ vị trí lạ. Những tín hiệu này được đưa vào PDP để quyết định có tiếp tục cho phép truy cập hay không, thậm chí có thể yêu cầu xác thực lại.
Việc giám sát cần được thực hiện tập trung qua SIEM, tương thích với yêu cầu của ISO 27001 về ghi log và giám sát (A.12.4). Uptech đã triển khai hệ thống SOC giám sát đe dọa thời gian thực cho nhiều doanh nghiệp, giúp phát hiện sớm các cuộc tấn công và giảm thời gian phản ứng trung bình từ vài ngày xuống còn vài giờ. Đây là minh chứng cho việc kết hợp Zero Trust và ISO 27001 mang lại hiệu quả thực tế.
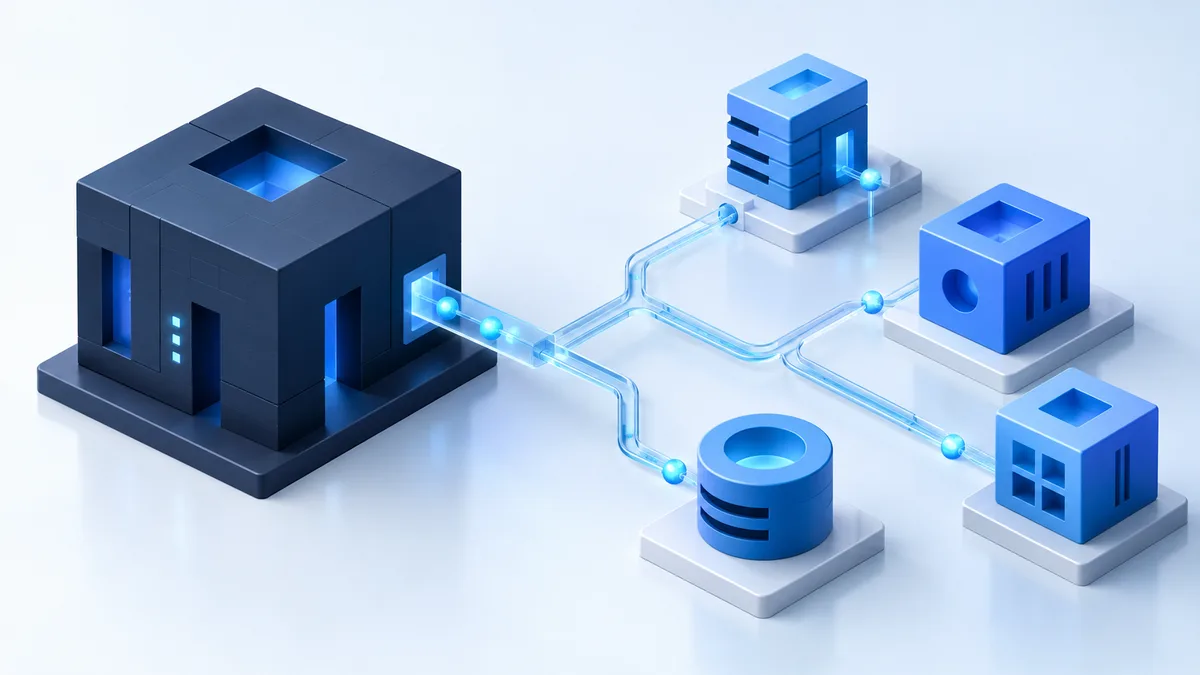
Bảo vệ dữ liệu nhạy cảm theo OWASP Top 10 và Zero Trust
Dữ liệu nhạy cảm như thông tin khách hàng, dữ liệu tài chính, bí mật kinh doanh là mục tiêu hàng đầu của tội phạm mạng. OWASP Top 10 cung cấp danh sách các lỗ hổng cần ưu tiên xử lý, trong đó có nhiều lỗ hổng liên quan trực tiếp đến bảo vệ dữ liệu. Zero Trust bổ sung nguyên tắc kiểm soát truy cập dựa trên danh tính và ngữ cảnh, đảm bảo dữ liệu chỉ được truy cập bởi đúng người, đúng mục đích.
Để bảo vệ dữ liệu hiệu quả, doanh nghiệp cần áp dụng đồng thời nhiều biện pháp: mã hóa dữ liệu khi lưu trữ và truyền tải, phân loại dữ liệu, kiểm soát truy cập dựa trên vai trò, và giám sát hoạt động truy cập dữ liệu. OWASP Top 10 nhấn mạnh các lỗi như Cryptographic Failures (A02) và Injection (A03), yêu cầu doanh nghiệp phải kiểm tra đầu vào, sử dụng truy vấn tham số hóa và mã hóa mạnh. Zero Trust đảm bảo rằng ngay cả khi ứng dụng bị xâm nhập, kẻ tấn công cũng khó có thể truy cập dữ liệu nếu không có quyền phù hợp.
Mã hóa và quản lý khóa trong môi trường Zero Trust
Mã hóa là lớp bảo vệ cuối cùng cho dữ liệu nhạy cảm. Tuy nhiên, mã hóa chỉ hiệu quả nếu khóa được quản lý an toàn. Trong môi trường Zero Trust, khóa không nên được lưu trữ cùng với dữ liệu mà cần được quản lý tập trung bằng giải pháp KMS (Key Management Service) hoặc HSM (Hardware Security Module). ISO 27001 yêu cầu doanh nghiệp có chính sách quản lý khóa, bao gồm việc tạo, phân phối, lưu trữ, luân chuyển và hủy khóa.
OWASP Top 10 khuyến nghị sử dụng các thuật toán mã hóa mạnh như AES-256 cho dữ liệu lưu trữ và TLS 1.3 cho dữ liệu truyền tải. Đồng thời, cần tránh các lỗi như sử dụng khóa yếu, tái sử dụng khóa hoặc lưu trữ khóa trong mã nguồn. Uptech đã hỗ trợ nhiều khách hàng triển khai giải pháp mã hóa dữ liệu toàn diện, đáp ứng yêu cầu của Ngân hàng Nhà nước và các tiêu chuẩn quốc tế như PCI DSS.
Kiểm soát truy cập dữ liệu dựa trên ngữ cảnh và DLP
Kiểm soát truy cập dữ liệu không chỉ dựa trên vai trò mà còn dựa trên ngữ cảnh như thời gian, vị trí, thiết bị và mức độ nhạy cảm của dữ liệu. Ví dụ, nhân viên chỉ được truy cập dữ liệu khách hàng từ mạng nội bộ trong giờ làm việc, còn khi truy cập từ xa cần xác thực bổ sung. Điều này được thực hiện thông qua các chính sách ABAC (Attribute-Based Access Control) và tích hợp với DLP (Data Loss Prevention) để ngăn chặn rò rỉ dữ liệu.
DLP giám sát và ngăn chặn việc gửi dữ liệu nhạy cảm ra ngoài qua email, USB hoặc web. Khi kết hợp với Zero Trust, DLP có thể yêu cầu xác thực lại hoặc chặn hoàn toàn nếu phát hiện hành vi bất thường. ISO 27001 yêu cầu doanh nghiệp có biện pháp bảo vệ dữ liệu (A.8.2) và kiểm soát truy cập (A.9), do đó việc triển khai DLP là cần thiết để đáp ứng tuân thủ. Uptech đã triển khai thành công giải pháp DLP cho một tập đoàn bán lẻ, giúp giảm 85% sự cố rò rỉ dữ liệu trong năm đầu tiên.
Quy trình triển khai Zero Trust tuân thủ ISO 27001 và OWASP Top 10
Triển khai Zero Trust là một hành trình, không phải đích đến. Doanh nghiệp cần xây dựng lộ trình phù hợp với nguồn lực và mức độ trưởng thành bảo mật. Quy trình chuẩn thường bao gồm các bước: đánh giá hiện trạng, xác định tài sản quan trọng, thiết kế kiến trúc, triển khai thí điểm, mở rộng và tối ưu. Mỗi bước cần được gắn với các yêu cầu của ISO 27001 và OWASP Top 10 để đảm bảo tuân thủ ngay từ đầu.
Đánh giá hiện trạng bao gồm việc xác định lỗ hổng, đo lường mức độ trưởng thành của các kiểm soát hiện có và xác định khoảng cách so với mục tiêu. Sau đó, doanh nghiệp cần phân loại dữ liệu và xác định luồng dữ liệu quan trọng để ưu tiên bảo vệ. Việc này giúp tập trung nguồn lực vào những khu vực rủi ro cao nhất, thay vì dàn trải. Uptech thường sử dụng khung đánh giá Zero Trust của Forrester để đo lường mức độ trưởng thành và đề xuất lộ trình phù hợp.
Các bước triển khai thực tế tại doanh nghiệp
Bước 1: Xác định "bề mặt tấn công" và tài sản trọng yếu. Doanh nghiệp cần lập bản đồ tất cả các danh tính, thiết bị, ứng dụng và luồng dữ liệu. Bước 2: Xây dựng chính sách Zero Trust dựa trên nguyên tắc đặc quyền tối thiểu và vi mô phân vùng. Bước 3: Triển khai các giải pháp công nghệ như IAM, MFA, PAM, micro-segmentation, SIEM. Bước 4: Đào tạo nhân viên và thay đổi văn hóa bảo mật. Bước 5: Đo lường, đánh giá và cải tiến liên tục.
Trong quá trình triển khai, doanh nghiệp cần đảm bảo rằng mọi thay đổi đều được quản lý theo quy trình thay đổi của ISO 27001 (A.12.1.2). Đồng thời, việc kiểm thử bảo mật ứng dụng theo OWASP Top 10 cần được thực hiện định kỳ, bao gồm kiểm thử xâm nhập và đánh giá mã nguồn. Uptech đã đồng hành cùng một khách hàng trong lĩnh vực fintech để triển khai Zero Trust theo lộ trình 12 tháng, giúp họ đạt chứng nhận ISO 27001 và giảm thiểu rủi ro tấn công mạng đáng kể.
Đo lường hiệu quả và duy trì tuân thủ
Để duy trì tuân thủ, doanh nghiệp cần xây dựng bộ chỉ số đo lường hiệu quả (KPI) cho Zero Trust, chẳng hạn như tỷ lệ phần trăm lưu lượng được kiểm tra, số sự cố truy cập trái phép, thời gian phát hiện và phản ứng. Các chỉ số này cần được báo cáo định kỳ cho ban lãnh đạo và được sử dụng để cải tiến liên tục. ISO 27001 yêu cầu đánh giá nội bộ và xem xét của lãnh đạo ít nhất mỗi năm một lần, do đó việc tích hợp đo lường Zero Trust vào quy trình này là hợp lý.
Ngoài ra, doanh nghiệp cần thường xuyên cập nhật các lỗ hổng mới từ OWASP Top 10 và các nguồn tình báo mối đe dọa. Việc kiểm thử xâm nhập định kỳ và diễn tập ứng cứu sự cố giúp đảm bảo hệ thống luôn trong trạng thái sẵn sàng. Uptech cung cấp dịch vụ đánh giá tuân thủ và kiểm thử bảo mật định kỳ, giúp doanh nghiệp duy trì chứng nhận ISO 27001 và nâng cao năng lực phòng thủ trước các mối đe dọa ngày càng tinh vi.
Bài toán chi phí và lựa chọn giải pháp Zero Trust
Chi phí triển khai Zero Trust có thể là rào cản đối với nhiều doanh nghiệp, đặc biệt là doanh nghiệp vừa và nhỏ. Tuy nhiên, chi phí này cần được nhìn nhận như một khoản đầu tư sinh lời thay vì chi phí thuần túy. Theo nghiên cứu của IBM, chi phí trung bình của một vụ vi phạm dữ liệu tại Việt Nam là khoảng 2,5 triệu USD, chưa kể thiệt hại về uy tín và mất khách hàng. Đầu tư vào Zero Trust giúp giảm thiểu rủi ro này và có thể tiết kiệm chi phí dài hạn nhờ giảm sự cố và tối ưu hóa vận hành.
Doanh nghiệp có thể lựa chọn giữa các giải pháp thương mại (Cisco, Palo Alto, Zscaler) và mã nguồn mở (Keycloak, OpenZiti). Việc lựa chọn phụ thuộc vào quy mô, ngân sách và năng lực nội bộ. Tuy nhiên, yếu tố quan trọng nhất là xây dựng lộ trình phù hợp, bắt đầu từ những dự án có tác động cao và chi phí thấp như triển khai MFA, phân vùng mạng, sau đó mở rộng dần. Uptech tư vấn cho khách hàng lựa chọn giải pháp tối ưu dựa trên đánh giá rủi ro và mục tiêu kinh doanh, đảm bảo hiệu quả đầu tư.
So sánh các phương án triển khai Zero Trust
| Tiêu chí | Mô hình truyền thống | Thách thức thường gặp | Giải pháp khuyến nghị (Uptech) |
|---|---|---|---|
| Kiểm soát truy cập | Dựa trên vành đai mạng, tin tưởng mặc định bên trong | Khó kiểm soát khi làm việc từ xa, cloud; dễ bị tấn công nội bộ | Zero Trust với xác thực liên tục, đặc quyền tối thiểu, micro-segmentation |
| Bảo vệ dữ liệu nhạy cảm | Mã hóa không đầy đủ, kiểm soát truy cập thô | Rò rỉ dữ liệu qua ứng dụng web, API; lỗ hổng OWASP Top 10 | Mã hóa toàn diện, DLP, kiểm thử OWASP Top 10 định kỳ |
| Tuân thủ ISO 27001 | Thực hiện hình thức, thiếu đo lường | Khó duy trì chứng nhận, không theo kịp thay đổi | Tích hợp ISO 27001 vào kiến trúc Zero Trust, tự động hóa báo cáo |
| Chi phí vận hành | Cao do nhiều giải pháp rời rạc | Thiếu nhân lực chuyên trách, khó ứng phó sự cố | Giải pháp tích hợp, SOC giám sát 24/7, tối ưu chi phí |
Lộ trình đầu tư thông minh cho doanh nghiệp
Một lộ trình đầu tư thông minh nên bắt đầu từ việc đánh giá hiện trạng và xác định các ưu tiên. Doanh nghiệp có thể chia thành các giai đoạn: giai đoạn 1 (0-6 tháng) tập trung vào nền tảng danh tính (IAM, MFA, SSO) và phân vùng mạng cơ bản; giai đoạn 2 (6-12 tháng) triển khai PAM, giám sát SIEM và kiểm thử OWASP Top 10; giai đoạn 3 (12-18 tháng) mở rộng Zero Trust ra toàn bộ hệ thống và tự động hóa phản ứng. Mỗi giai đoạn cần có KPI rõ ràng và đánh giá sau khi hoàn thành.
Việc lựa chọn đối tác triển khai cũng quan trọng không kém. Doanh nghiệp nên chọn đối tác có kinh nghiệm thực chiến, hiểu rõ cả ISO 27001 và OWASP Top 10, đồng thời có khả năng cung cấp dịch vụ giám sát và ứng cứu sự cố. Uptech với hệ thống SOC giám sát đe dọa thời gian thực và kinh nghiệm kiểm thử bảo mật tuân thủ tiêu chuẩn ngân hàng, tài chính là đối tác tin cậy giúp doanh nghiệp triển khai Zero Trust hiệu quả. Liên hệ ngay để được tư vấn lộ trình phù hợp.
Câu hỏi thường gặp
Zero Trust có bắt buộc phải thay thế hoàn toàn mô hình bảo mật hiện tại không?
Không. Zero Trust là một mô hình tiến hóa, doanh nghiệp có thể bắt đầu bằng việc áp dụng các nguyên tắc Zero Trust vào những hệ thống trọng yếu nhất, sau đó mở rộng dần. Việc thay thế hoàn toàn có thể gây gián đoạn và tốn kém, do đó nên triển khai theo lộ trình và kết hợp với các kiểm soát hiện có.
Làm thế nào để đo lường hiệu quả của việc kết hợp ISO 27001 & OWASP Top 10 trong Zero Trust?
Doanh nghiệp có thể đo lường thông qua các chỉ số như số sự cố truy cập trái phép, thời gian phát hiện và phản ứng, tỷ lệ lỗ hổng được vá đúng hạn, và mức độ tuân thủ các kiểm soát ISO 27001. Việc đánh giá định kỳ và so sánh với mục tiêu giúp xác định hiệu quả và điều chỉnh kịp thời.
Chi phí triển khai Zero Trust cho doanh nghiệp vừa và nhỏ có quá cao không?
Chi phí có thể được tối ưu bằng cách ưu tiên các giải pháp mã nguồn mở, triển khai từng bước và tập trung vào các rủi ro cao nhất. Doanh nghiệp vừa và nhỏ có thể bắt đầu với MFA, SSO và phân vùng mạng cơ bản, sau đó mở rộng khi có nguồn lực. Uptech cung cấp giải pháp tư vấn và triển khai linh hoạt theo ngân sách.
Uptech có hỗ trợ kiểm thử bảo mật theo OWASP Top 10 không?
Có. Uptech cung cấp dịch vụ kiểm thử xâm nhập và đánh giá bảo mật ứng dụng theo OWASP Top 10, giúp phát hiện và khắc phục lỗ hổng trước khi bị khai thác. Dịch vụ này được thực hiện bởi đội ngũ chuyên gia giàu kinh nghiệm, tuân thủ quy trình nghiêm ngặt và bảo mật thông tin.
Để được tư vấn chi tiết về giải pháp Zero Trust kết hợp ISO 27001 & OWASP Top 10, vui lòng liên hệ Uptech hoặc truy cập An ninh mạng & Tuân thủ Bảo mật.